


¿Qué es un Firewall?
En términos sencillos, un firewall es un sistema de seguridad que controla el tráfico entrante y saliente de una red. Su principal función es actuar como una barrera entre redes confiables, como tu computadora o red privada, y redes no confiables, como internet.
Pueden estar basados en hardware, software o en una combinación de ambos.


 Modalidad: Online

 Duración: 1500 horas

 Créditos: 60 ECTS
Tipos de Firewalls
Cada tipo de firewall tiene características particulares que lo hacen más adecuado para ciertos entornos, ya sea una pequeña empresa, una red corporativa o una red doméstica. A continuación, veremos los tipos más comunes y sus características principales:
-
De red: Filtra el tráfico entre diferentes redes.
-
De aplicaciones: Controla la entrada y salida de datos en aplicaciones específicas.
-
Basado en host: Protege dispositivos individuales.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
¿Cómo funciona el Firewall?
El funcionamiento de un firewall se basa en un principio fundamental: filtrar y controlar el tráfico de datos entre redes, permitiendo el acceso a información segura y bloqueando los intentos no autorizados de acceder a una red.
Dependiendo de su configuración, puede operar a diferentes niveles del modelo OSI (Modelo de Interconexión de Sistemas Abiertos), desde la capa de red hasta la capa de aplicación.
Por ejemplo, cuando visitas un sitio web, el firewall revisa la solicitud y decide si es segura. Si detecta algo sospechoso, bloquea la conexión y te protege de posibles amenazas, como malware o hackers.
 Modalidad: Online
Duración: 100 horas
Beneficios de utilizar un Firewall
Los firewalls no sólo filtran el tráfico de red no autorizado, sino que también ofrecen diversas ventajas que mejoran la seguridad, el rendimiento y la administración de redes tanto a nivel personal como empresarial. A continuación, explicaremos en detalle algunos de los beneficios más importantes de utilizarlos.
Ofrecen una amplia gama de beneficios, tales como:
¿Es suficiente con tener un Firewall?
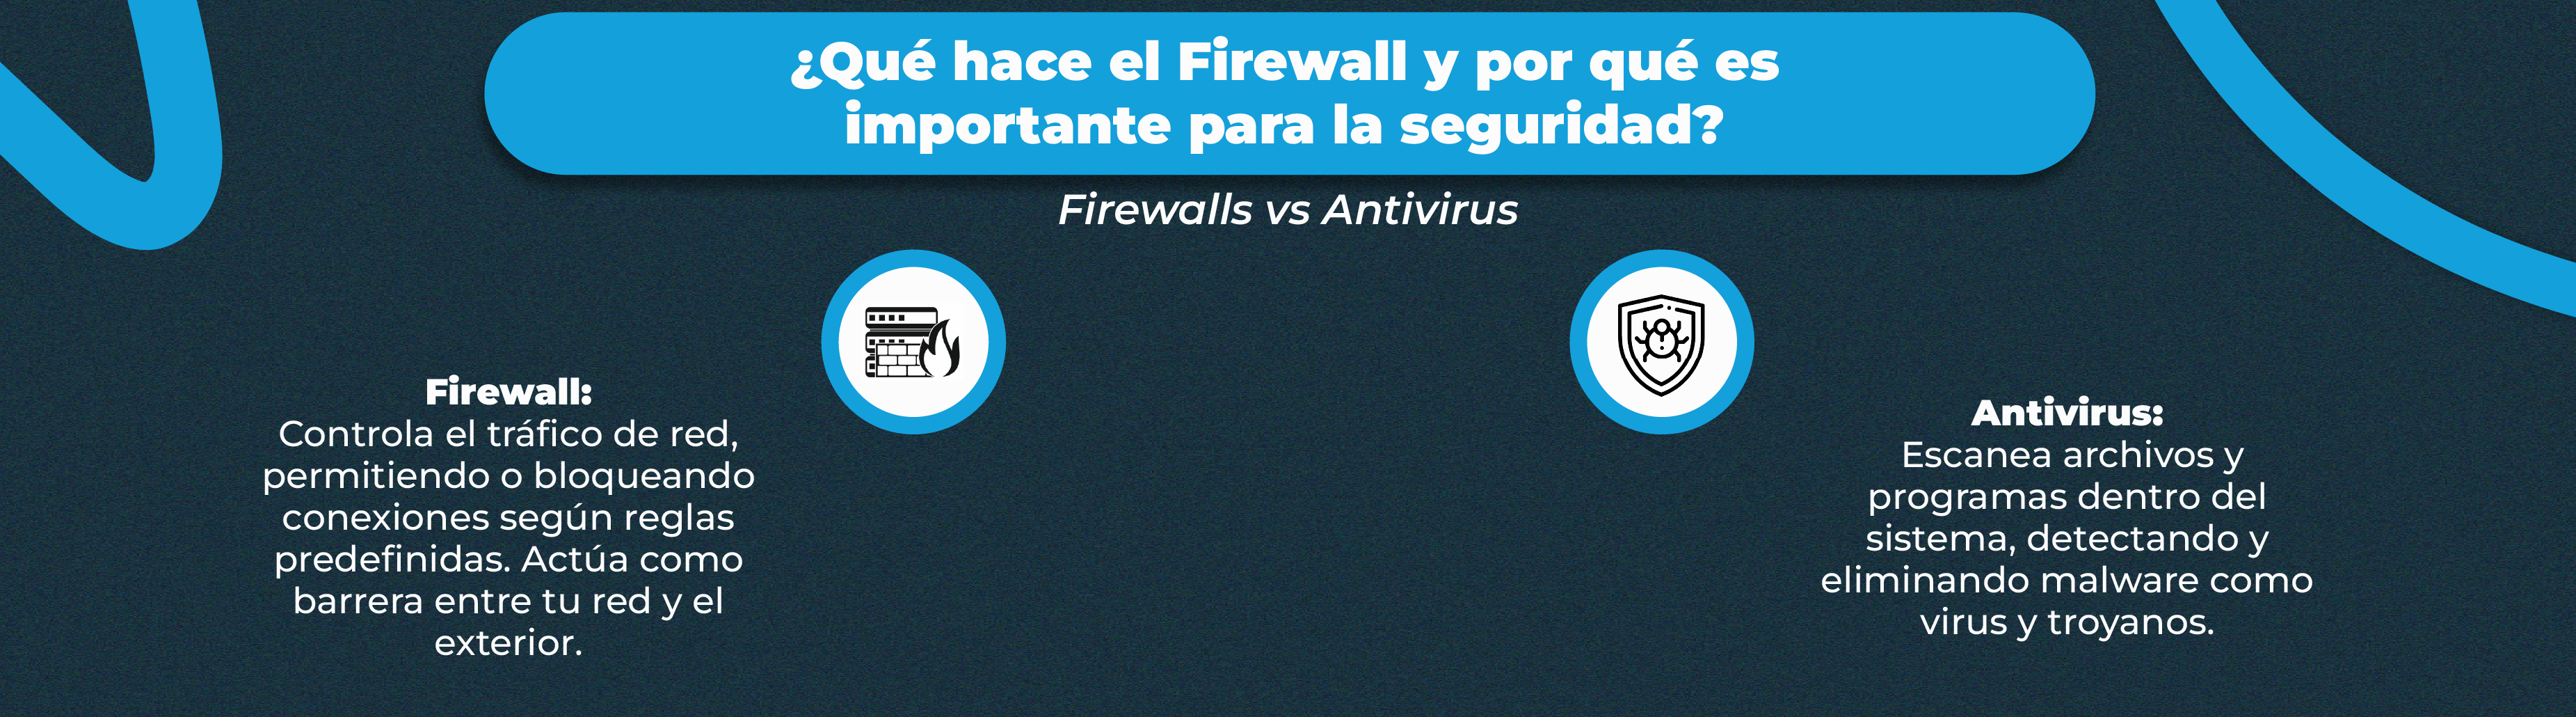
Aunque son una excelente primera línea de defensa, no son una solución única. Es importante complementarlos con otros métodos de seguridad, como antivirus y buenas prácticas de navegación en internet.
Además, un firewall mal configurado podría dejar puertas abiertas a amenazas. Por eso, es recomendable contar con un especialista que configure las reglas adecuadamente.
Cursos Relacionados


Preguntas frecuentes
¿Qué hace un firewall cuando un paquete de datos intenta atravesarlo?
Evalúa el paquete con las reglas configuradas y toma una decisión: permitir el paso, bloquearlo o pedir una acción adicional, como una autenticación. Si detecta actividad sospechosa, bloquea el acceso de forma automática.
¿Qué criterios usa un firewall para filtrar el tráfico?
Las reglas pueden analizar varios aspectos del tráfico:
- Dirección IP, para permitir o bloquear conexiones de ciertas direcciones.
- Protocolos, como HTTP, FTP o SMTP.
- Puertos de comunicación.
- Contenido de los paquetes, algo que solo hacen algunos firewalls avanzados.
¿Cómo se permite que un programa concreto pase por el firewall?
Se entra en la configuración del firewall, se localiza el programa y se añade a la lista de excepciones. Otra opción es crear una regla personalizada que autorice su conexión.
¿Qué clases de firewall se distinguen según lo que protegen?
Los principales son estos:
- De red, que protege una red completa y filtra el tráfico entre redes internas y externas.
- De aplicación, que protege programas concretos como los servidores web. El firewall de aplicaciones web (WAF), por ejemplo, defiende sitios de ataques como la inyección SQL o el cross-site scripting.
- De próxima generación (NGFW), que suma funciones avanzadas al firewall tradicional.
- Basado en host, instalado en ordenadores o servidores individuales.
- En la nube, que filtra el tráfico entre aplicaciones y usuarios de forma remota.
¿Es lo mismo un firewall de hardware que uno de software?
Cumplen la misma función de filtrar el tráfico, pero se presentan de forma distinta. Un firewall puede ser un equipo físico, un programa o una combinación de ambos. El de red suele proteger toda una red, mientras que el de software instalado en un dispositivo, el firewall basado en host, protege solo ese equipo.
¿Qué es un firewall de próxima generación y qué añade al tradicional?
Un NGFW reúne las funciones de un firewall tradicional con la inspección profunda de paquetes, la prevención de intrusiones y el análisis de amenazas apoyado en inteligencia artificial. Esa IA le permite detectar y responder a amenazas en tiempo real.
¿Qué riesgos hay si una red no tiene firewall?
Los atacantes pueden robar datos confidenciales, como información financiera o personal. El malware se mueve con libertad entre los dispositivos de la red. Usuarios malintencionados pueden tomar el control de los sistemas para usarlos en ataques mayores. Y un ataque de denegación de servicio (DDoS) puede sobrecargar la red y dejarla inoperativa.
¿Basta con instalar un firewall para estar protegido?
No. Es una primera línea de defensa y debe complementarse con antivirus, sistemas de detección de intrusos, formación del personal y buenas prácticas de navegación. Además, un firewall mal configurado puede dejar puertas abiertas a las amenazas, por lo que conviene que un especialista defina las reglas.
¿Para qué sirve un firewall en el entorno de una empresa?
Permite definir quién accede a la red y en qué condiciones, y limitar el acceso a los recursos internos según las políticas de seguridad. También bloquea contenido inapropiado o ajeno al trabajo y registra el tráfico, lo que ayuda a los administradores a detectar patrones sospechosos y reaccionar rápido.
¿Por qué se llama firewall a este sistema de seguridad?
El nombre significa cortafuegos y viene de las barreras físicas de los edificios que frenan la propagación del fuego. El firewall hace lo mismo con las amenazas digitales: impide que se extiendan por una red.


Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.