


Tipos de amenazas de ciberseguridad y 9 tips útiles para evitarlos
¿Existen muchos tipos de amenazas de ciberseguridad?
La tecnología avanza a un ritmo imparable, y las amenazas a la ciberseguridad también, por lo que en la actualidad, es un desafío constante para individuos, empresas y gobiernos por igual. Estas amenazas no solo son numerosas, sino que también evolucionan cada vez más y se diversifican, ajustándose a los cambios tecnológicos y a las prácticas de seguridad implementadas.
Los ciberdelincuentes no tienen límites, y su capacidad para explotar vulnerabilidades con variadas intenciones es una realidad por la que muchos pasan en este panorama digital actual. En este contexto, resulta esencial comprender los diversos tipos de amenazas de ciberseguridad y 9 tips útiles para evitarlos.
La proliferación de dispositivos conectados a internet, el auge de la inteligencia artificial, la expansión de la nube y la creciente interconexión de sistemas informáticos han creado un espacio propicio para aquellos que buscan comprometer la seguridad cibernética. La actuación de los delincuentes puede ser individual hasta grupos organizados perpetrando cualquier espacio de vulnerabilidad y seguridad.
La ingeniería social se ha perfeccionado, los métodos de distribución de malware se han vuelto más sofisticados y la capacidad de llevar a cabo ataques a gran escala, como los ataques de denegación de servicio distribuido (DDoS), ha aumentado significativamente. Además, la aparición de amenazas emergentes, como el ransomware, que busca cifrar los datos de las víctimas y exigir un rescate, ha añadido una capa adicional de complejidad y urgencia en la gestión de la ciberseguridad.
¿Cuáles son las amenazas potenciales que utilizan los ciberdelincuentes?
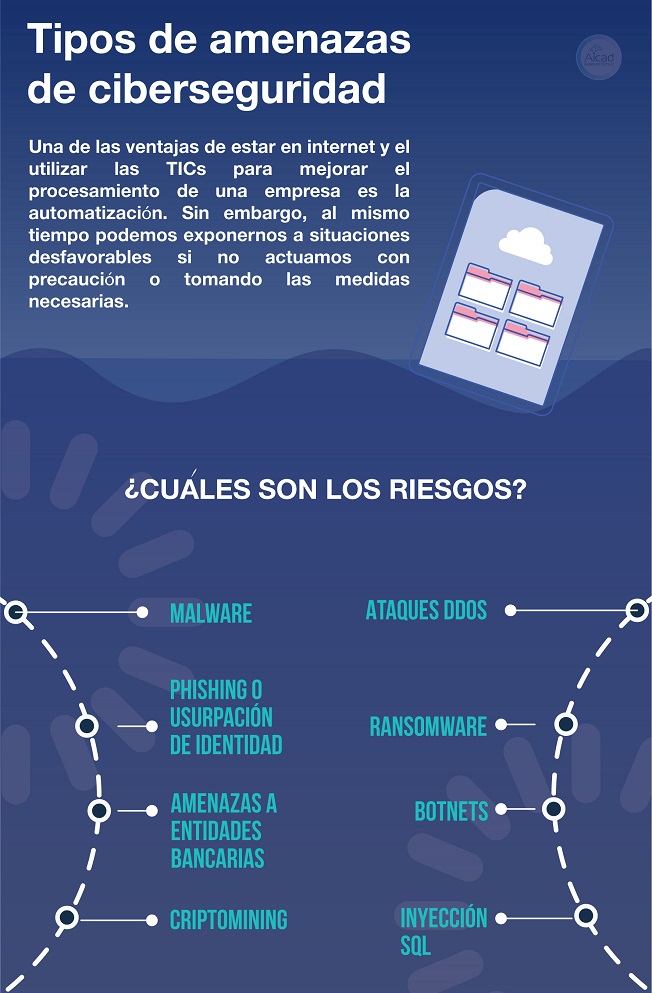
8 Tipos de riesgos de ciberseguridad:
Tal como venimos mencionando, la ciberseguridad aborda una amplia gama de riesgos, y entender los diversos tipos de amenazas de ciberseguridad y 9 tips útiles para evitarlos es fundamental para implementar estrategias efectivas de protección.
Aquí te dejamos los ocho tipos clave de riesgos de ciberseguridad:
- Malware:
- Este riesgo abarca una variedad de software malicioso, como virus, gusanos, troyanos y ransomware. Están diseñados para sistemas, robar información o bloquear el acceso a archivos hasta que se pague un rescate.
- Phishing:
- Estos ataques implican engañar a las personas para que divulguen información confidencial, como contraseñas o detalles financieros, generalmente a través de correos electrónicos fraudulentos o sitios web falsos.
- Vulnerabilidades de Software y Hardware:
- Las debilidades en el diseño o implementación de software y hardware pueden ser explotadas por ciberdelincuentes para obtener acceso no autorizado, realizar ataques o robar información.
- Ataques de Denegación de Servicio (DDoS):
- En un ataque que busca abrumar un servicio en línea con tráfico falso, provocando que el servicio sea inaccesible para los usuarios legítimos.
- Ataques de Fuerza Bruta:
- Consiste en que los ciberdelincuentes intenten acceder a cuentas o sistemas probando múltiples combinaciones de contraseñas hasta encontrar la correcta, aprovechando la debilidad de contraseñas débiles.
- Spyware:
- Este tipo de software malicioso se instala en dispositivos sin el conocimiento del usuario para recopilar información, como hábitos de navegación, datos personales o detalles bancarios.
- Ataques de Ingeniería Social:
- La ingeniería social implica manipular psicológicamente a las personas para que revelen información confidencial o realicen acciones que beneficien al atacante.
- Ataques Zero-Day:
- Estos ataques se aprovechan de vulnerabilidades desconocidas para las cuales aún no existe un parche de seguridad. Los atacantes explotan estas debilidades antes de que los desarrolladores hayan tenido la oportunidad de solucionarlas.
Conclusiones
El entorno digital contemporáneo presenta desafíos significativos en términos de ciberseguridad, donde la rápida evolución tecnológica va de la mano con la diversificación y sofisticación de las amenazas cibernéticas. La comprensión de los diversos tipos de amenazas de ciberseguridad y 9 tips útiles para evitarlos es la mejor opción para salvaguardar nuestros datos personales, financieros y profesionales.
Los nueve tips útiles para evitarlos que ofrecemos aquí te ayudarán a elevar la seguridad durante la navegación en línea, es decir, son herramientas fundamentales en la construcción de defensas digitales sólidas. Desde mantener programas actualizados hasta practicar la prudencia en la gestión de correos electrónicos y configurar cortafuegos, estas medidas actúan como escudos vitales contra las amenazas persistentes.
La ciberseguridad no solo se trata de proteger información, sino también de fomentar una mentalidad de seguridad en la sociedad, donde cada individuo y organización desempeñan un papel vital en la creación de un entorno digital más seguro y resistente.
La adaptabilidad y la educación continua son clave en este constante juego de gato y ratón con ciberdelincuentes, y el conocimiento de los tipos de amenazas de ciberseguridad y 9 tips útiles para evitarlos son la mejor defensa en este vasto mundo virtual.
Cursos Relacionados


Preguntas frecuentes
¿Cuáles son los ocho tipos de riesgos de ciberseguridad más comunes?
Los ocho riesgos clave son:
- Malware: virus, gusanos, troyanos y ransomware.
- Phishing: engaños para que la víctima revele datos confidenciales.
- Vulnerabilidades de software y hardware.
- Ataques de denegación de servicio (DDoS).
- Ataques de fuerza bruta.
- Spyware.
- Ataques de ingeniería social.
- Ataques zero-day.
¿Qué es el ransomware y qué busca el atacante?
Es un tipo de malware que cifra los datos de la víctima o bloquea el acceso a sus archivos y exige un rescate para devolverlos.
¿Cómo funciona el phishing y cómo evitarlo?
Engaña a las personas para que divulguen información confidencial, como contraseñas o datos financieros, casi siempre mediante correos fraudulentos o sitios web falsos. Para evitarlo, no hay que abrir enlaces ni descargar adjuntos de remitentes desconocidos o de correos no solicitados, y conviene comprobar la legitimidad de los mensajes que piden datos confidenciales.
¿En qué consiste un ataque de fuerza bruta?
El atacante prueba múltiples combinaciones de contraseñas hasta dar con la correcta. Aprovecha, sobre todo, las contraseñas débiles. Por eso conviene usar contraseñas fuertes, únicas para cada cuenta, con letras, números y caracteres especiales.
¿Qué es un ataque zero-day?
Es el que explota una vulnerabilidad desconocida para la que todavía no existe un parche de seguridad. Los atacantes la aprovechan antes de que los desarrolladores puedan solucionarla.
¿Qué provoca un ataque de denegación de servicio distribuido?
Satura un servicio en línea con tráfico falso hasta dejarlo inaccesible para los usuarios legítimos. Este tipo de ataque a gran escala ha ganado capacidad de forma significativa.
¿Qué hace el spyware y cómo se diferencia de otros tipos de malware?
El spyware se instala en un dispositivo sin que el usuario lo sepa y recopila información, como hábitos de navegación, datos personales o detalles bancarios. Otro malware está pensado para dañar sistemas o bloquear archivos, mientras que el spyware se centra en espiar.
¿Qué nueve medidas ayudan a navegar de forma más segura?
Las nueve prácticas recomendadas son:
- Mantener actualizados el sistema operativo, los navegadores y el software de seguridad.
- Usar contraseñas fuertes y únicas, con ayuda de un administrador de contraseñas.
- Activar la autenticación de dos factores, que exige un segundo paso de verificación.
- Desconfiar de los correos sospechosos y verificar su legitimidad.
- Navegar por sitios con conexión segura HTTPS, que cifra la comunicación.
- Instalar un antivirus y antimalware y hacer escaneos periódicos.
- Configurar un cortafuegos y comprobar que esté activo.
- Limitar los datos personales en redes sociales y ajustar la privacidad.
- Hacer copias de seguridad regulares de los archivos críticos.
¿Cómo protegerse de la ingeniería social?
La ingeniería social manipula psicológicamente a las personas para que revelen información confidencial o hagan algo que beneficie al atacante. Lo que se publica abierto en redes sociales puede servir para este tipo de ataques. Por eso conviene compartir pocos datos personales, ajustar quién puede ver el perfil y ser selectivo al interactuar en plataformas digitales.
¿Por qué son importantes las copias de seguridad frente al ransomware?
Porque permiten recuperar la información vital si un ataque cifra o bloquea los archivos, o si hay otra pérdida de datos. Lo recomendable es guardarlas con regularidad en un dispositivo externo o en la nube.


Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.