


Qué es una lista de ingredientes de software (SBOM) y por qué protege las apps que usas
El desarrollo de aplicaciones modernas no empieza desde cero. Los programadores utilizan cientos de librerías de código abierto. Una lista de ingredientes de software es el inventario detallado de estos componentes. Funciona igual que la receta completa de un producto digital.
Este registro especifica nombres, versiones y licencias de cada módulo. De este modo, los equipos técnicos mantienen control absoluto del sistema. La visibilidad completa del código reduce exposiciones innecesarias a ataques.
Sin un inventario claro, auditar un sistema requiere demasiado tiempo. La trazabilidad digital permite identificar paquetes obsoletos antes de un despliegue. Por ello, esta práctica fortalece la postura global de ciberseguridad corporativa.


 Modalidad: Online

 Duración: 1500 horas

 Créditos: 60 ECTS
La analogía del etiquetado de alimentos aplicada a los programas y aplicaciones
Para entender este concepto existe una qué es SBOM explicacion sencilla. Imagina que compras un alimento procesado en el supermercado. La etiqueta posterior enumera los ingredientes y los posibles alérgenos presentes.
Si un ingrediente está contaminado, el fabricante lo detecta de inmediato. Lo mismo ocurre exactamente dentro de la industria de la tecnología. El SBOM funciona como esa etiqueta nutricional detallada del programa.
Permite verificar si el software contiene módulos defectuosos o inseguros. Los analistas revisan la composición sin necesidad de descompilar todo el código. Así, la transparencia beneficia tanto a desarrolladores como a clientes finales.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
Por qué un solo fallo en un programa pequeño puede afectar a miles de empresas
La mayoría del software actual depende de cadenas de suministro complejas. Un módulo secundario puede estar presente en miles de aplicaciones globales. Si ese pequeño componente falla, la brecha se multiplica masivamente.
Los atacantes buscan deliberadamente estas dependencias débiles para infiltrarse. Un solo ataque a la cadena de suministro compromete industrias enteras. Casos históricos demuestran el peligro de no rastrear componentes de terceros.
Monitorear estas conexiones resulta vital para la seguridad de aplicaciones fácil de gestionar. Identificar la raíz del problema evita daños financieros y reputacionales severos. La gestión de riesgos exige revisar cada enlace de la cadena.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
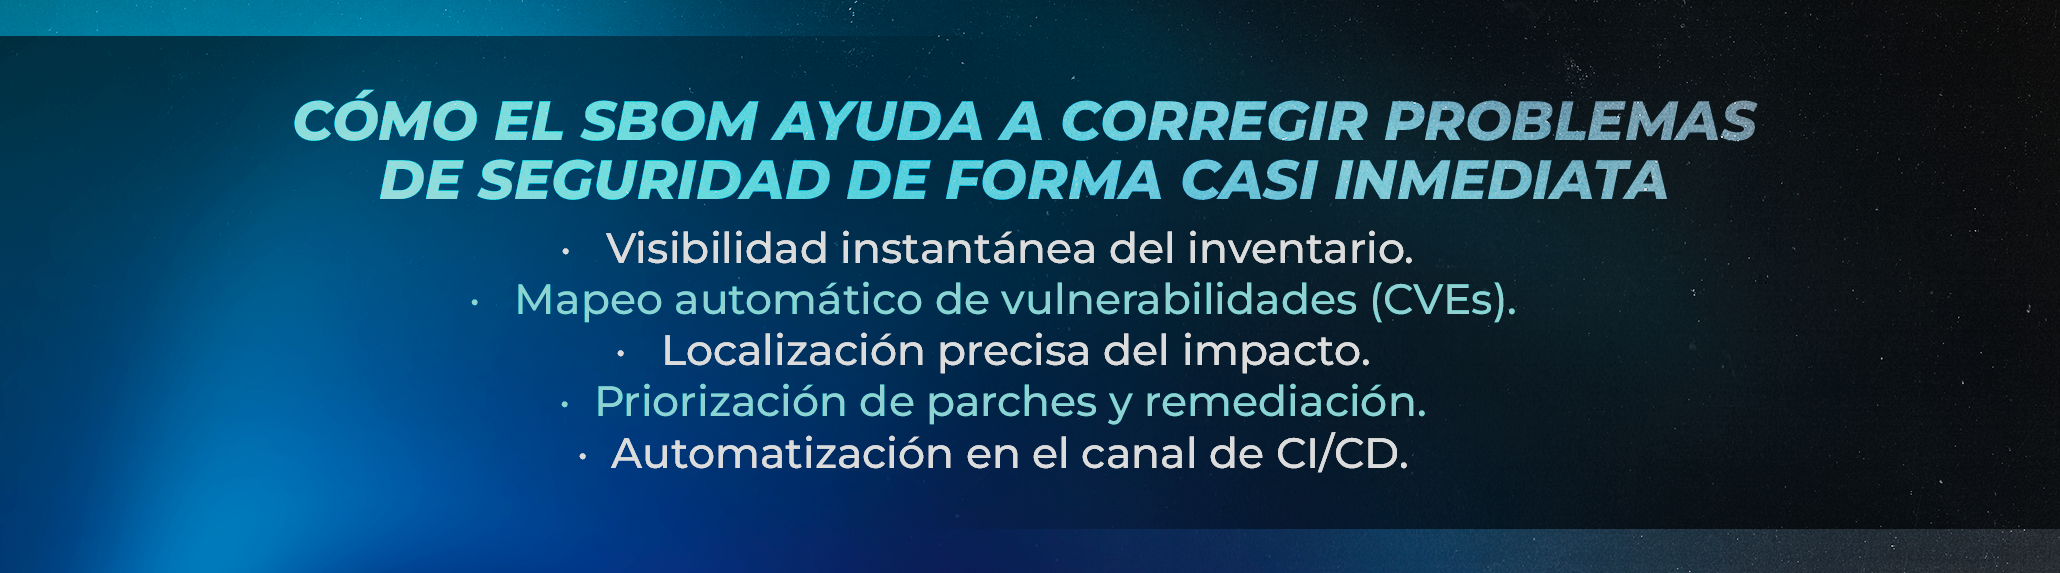
Cómo el SBOM ayuda a corregir problemas de seguridad de forma casi inmediata
Cuando se descubre una vulnerabilidad, el tiempo de respuesta es crítico. Buscar código defectuoso sin un inventario exige semanas de trabajo manual. Un SBOM automatizado localiza el componente afectado en pocos segundos.
Los equipos de seguridad aplican parches precisos sin interrumpir la operación. Esta agilidad evita que los ciberdelincuentes exploten las fallas conocidas. La corrección temprana protege los datos sensibles de la organización.
Integrar este estándar en el ciclo de desarrollo garantiza cumplimiento normativo. Las empresas mitigan incidentes con mayor efectividad y transparencia operacional. Al final, saber qué es una lista de ingredientes de software (SBOM) y por qué protege las apps que usas transforma la ciberseguridad preventiva.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
Cursos Relacionados


Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.