


La falla de seguridad más común en las aplicaciones móviles y cómo evitar que roben tus datos
En la arquitectura de software móvil existe una vulnerabilidad recurrente denominada BOLA (Broken Object Level Authorization). Este problema ocurre cuando el servidor confía ciegamente en la solicitud enviada por el usuario.
Las APIs procesan solicitudes constantemente para mostrar perfiles, transacciones e información sensible. Sin embargo, cuando falta una validación rigurosa de permisos, la seguridad colapsa.
Un atacante solo necesita interceptar la solicitud y modificar el identificador del objeto. Si el sistema no verifica la propiedad del recurso, entregará la información.
Esta vulnerabilidad encabeza el top de riesgos de seguridad para APIs en la actualidad. Su prevalencia se debe a fallas de diseño en el control de acceso.
Muchos desarrolladores asumen que la autenticación inicial es suficiente para proteger toda la aplicación. No obstante, la autenticación confirma quién eres, pero no qué puedes ver.
Para neutralizar este riesgo, el backend debe validar los derechos de acceso en cada endpoint. La seguridad no puede depender de la interfaz móvil.


 Modalidad: Online

 Duración: 1500 horas

 Créditos: 60 ECTS
Cómo funciona el truco de cambiar un número en la dirección web para ver datos ajenos
El mecanismo técnico detrás de este fallo se relaciona estrechamente con los llamados errores IDOR. Esta sigla se refiere a la referencia directa e insegura a objetos en el código.
Imagina que tu aplicación bancaria solicita tus movimientos mediante una URL interna. La dirección incluye un número único asignado directamente a tu cuenta de usuario.
Si cambias ese número secuencial por otro, el servidor podría responder con datos de un tercero. Este método tan simple expone información confidencial sin requerir herramientas avanzadas.
Los ciberdelincuentes automatizan este proceso para extraer bases de datos completas en pocos minutos. Exploran miles de combinaciones numéricas consecutivas de forma sistemática.
La prevención exige emplear identificadores únicos universales (UUID) impredecibles. Asimismo, implementar controles de autorización granulares resulta imprescindible en cada consulta.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
Las consecuencias de una mala verificación de identidad en apps de bancos y compras
Una deficiente gestión de autorización provoca graves brechas en plataformas financieras y comercio electrónico. Las fallas de seguridad en aplicaciones vulneran la confianza de los consumidores.
Cuando una app de compras falla en autorizar accesos, expone historiales de pedidos y direcciones. Incluso, puede permitir la alteración de carritos o el uso no autorizado de métodos de pago.
En el sector bancario, los impactos resultan devastadores para la reputación de la entidad. Los atacantes pueden consultar saldos ajenos o realizar transferencias no autorizadas interceptando peticiones.
Las regulaciones internacionales imponen severas sanciones económicas a las empresas negligentes. Además del impacto monetario, la pérdida de clientes perjudica la continuidad del negocio.
Por ello, la protección de la privacidad de datos en apps debe ser la máxima prioridad del desarrollo. Proteger cada transacción previene desastres financieros y legales.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
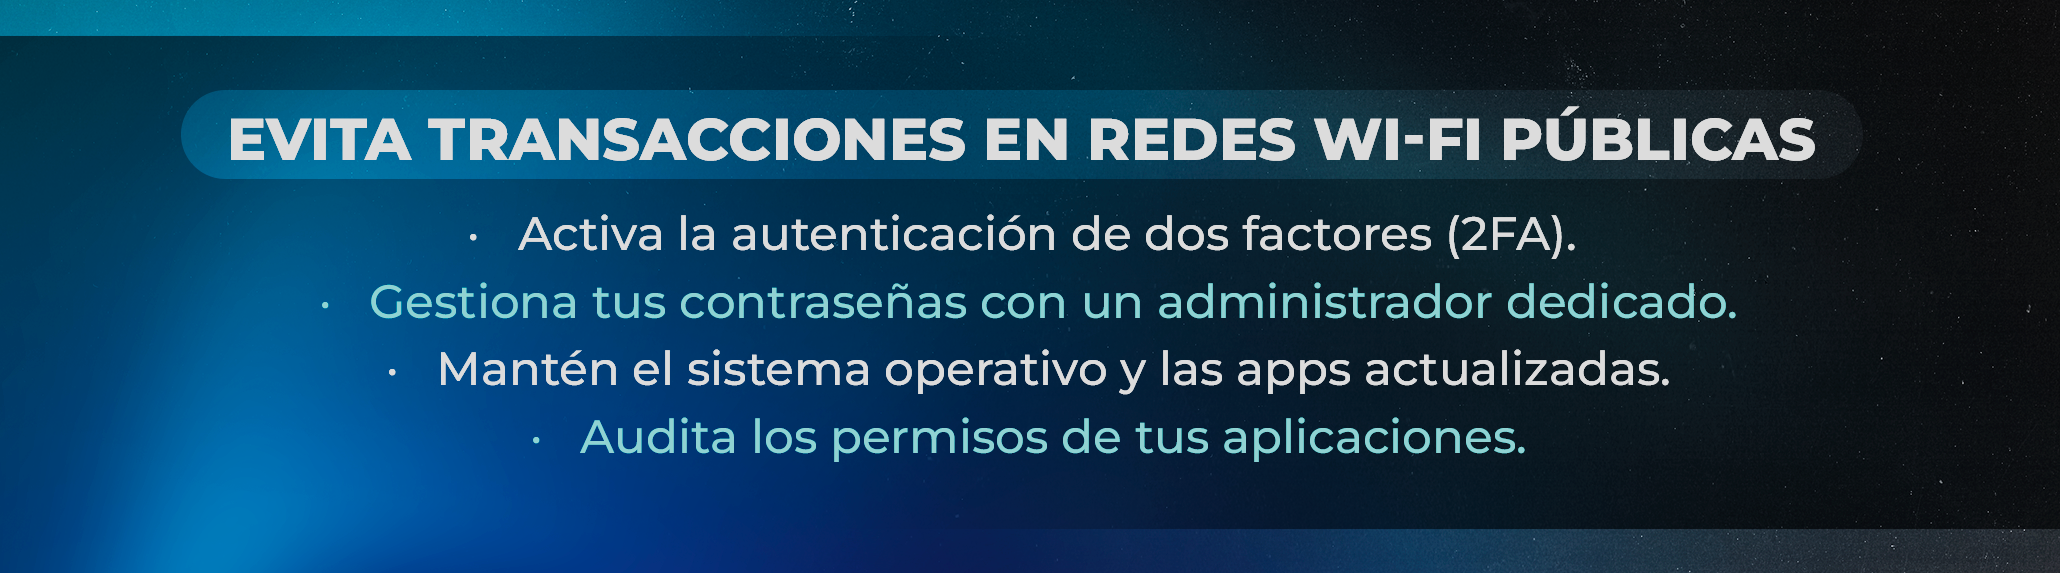
Buenas prácticas sencillas para proteger tu información personal en internet
Aunque los desarrolladores deben corregir el código, la ciberseguridad para usuarios actúa como una línea defensiva clave. Adoptar precauciones básicas reduce la exposición ante fallos estructurales.
· Activa siempre la autenticación de dos factores (2FA) en todas tus aplicaciones esenciales.
· Mantén tus aplicaciones y el sistema operativo actualizados a la última versión disponible.
· Evita conectarte a redes Wi-Fi públicas sin una red privada virtual (VPN) confiable.
· Descarga aplicaciones exclusivamente desde tiendas oficiales como Google Play o App Store.
· Revisa frecuentemente los permisos concedidos a cada aplicación instalada en tu dispositivo.
Exigir altos estándares de protección a las empresas de software ayuda a crear ecosistemas digitales más seguros. La prevención consciente minimiza los riesgos de suplantación y robo de identidad.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
Cursos Relacionados


Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.