


Ciberdelincuente vs. hacker ético: La delgada línea de las intenciones
Por lo general, todos los atacantes maliciosos utilizan el mismo patrón que un hacker ético, tanto en herramientas, lenguajes de programación y en los métodos de inflitración. Es decir, ellos buscan analizar el código de las aplicaciones web para localizar fallos lógicos, escaneando las redes corporativas anhelando encontrar puertos abiertos donde se puedan manipular los protocolos de comunicación de internet. La diferencia radica en que ambos perfiles buscan la autorización, el marco legal y el objetivo final.
Un ciberdelincuente actúa en las sombras, explotando vulnerabilidades para cifrar servidores y exigir rescates (ransomware), robar propiedad intelectual o vender bases de datos de usuarios en foros clandestinos. Su objetivo es causar daño o lucrarse ilícitamente a expensas de la organización. Por lo tanto la labor que define qué hace un hacker ético se enmarca en contratos de confidencialidad y permisos explícitos firmados por la dirección de la empresa. Su misión es encontrar la vulnerabilidad, demostrar hasta dónde podría llegar un atacante real si la explotara (sin causar daños operativos) y, lo más importante, documentar minuciosamente el fallo para guiar a los desarrolladores en su reparación. Es una auditoría de seguridad extrema que pone a prueba las políticas de la empresa enfrentándolas a la cruda realidad de las tácticas ofensivas actuales.


 Modalidad: Online

 Duración: 1500 horas

 Créditos: 60 ECTS
Qué fallos busca un profesional del hacking en tu sistema
Cuando un especialista en ciberseguridad hacking ético recibe la autorización para auditar una empresa, su rango de búsqueda abarca múltiples vectores de ataque, operando desde la superficie externa hasta las entrañas de la red interna. No se limitan a pasar un software de escaneo automatizado; realizan pruebas de penetración manuales (pentesting) para encontrar fisuras lógicas que las máquinas pasan por alto.
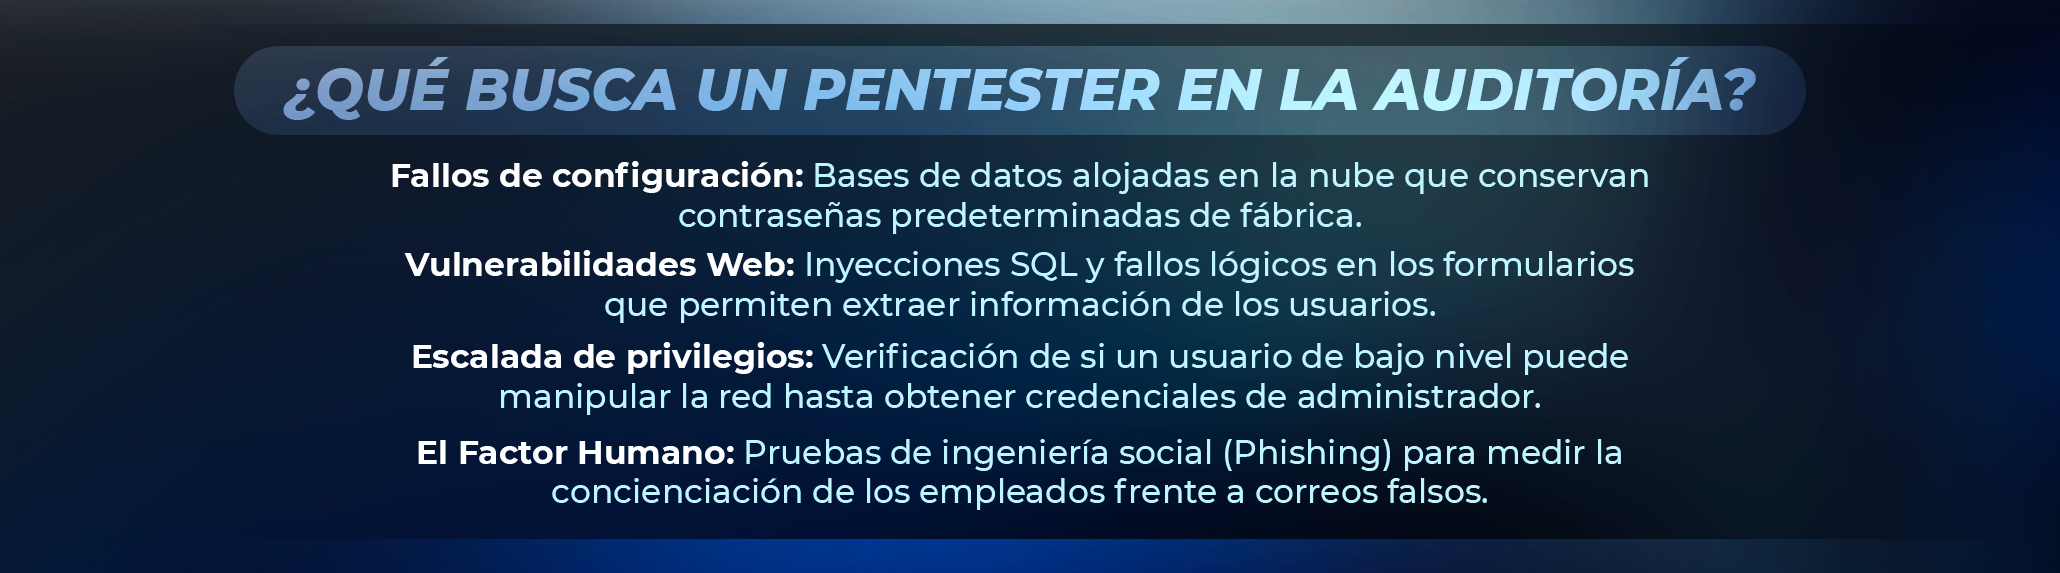
Entre los principales objetivos se encuentran los fallos de configuración. A menudo, bases de datos masivas son expuestas a internet público sin contraseña simplemente porque un administrador olvidó modificar los ajustes predeterminados del proveedor. También buscan vulnerabilidades en aplicaciones web, como inyecciones SQL, donde un atacante podría introducir comandos maliciosos en un formulario de inicio de sesión para extraer toda la base de datos de usuarios. Además, inspeccionan la gestión de identidades y accesos, verificando si un empleado con permisos básicos puede escalar sus privilegios hasta obtener el control total de la red de la empresa. No dejan de lado el factor humano: realizan pruebas de ingeniería social, enviando correos electrónicos de suplantación de identidad (phishing) controlados a los empleados para medir el nivel de concienciación de la plantilla y detectar quién es propenso a entregar sus credenciales corporativas sin verificar la fuente.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
Ruta de aprendizaje para formarte en esta disciplina con futuro
El formar parte de la seguridad defensiva exige tener compromiso de aprendizaje continuo junto a la curiosidad técnica, ya que las técnicas de ataque y defensas van evolucionando cada día. Su formación no inicia únicamente cuando hackean un sistema sino como van funcionando las tecnologías de información. Es imposible romper las reglas de un sistema si primero no se comprenden a la perfección.
La ruta suele iniciar con un dominio profundo de las redes de computadoras (protocolos TCP/IP, enrutamiento, firewalls) y la administración de sistemas operativos, especialmente en entornos Linux, ya que es el estándar de facto para los servidores y las herramientas de seguridad. Posteriormente, es necesario adquirir fluidez en lenguajes de scripting, como Python o Bash, que permiten automatizar tareas y adaptar herramientas de explotación a las necesidades específicas de una auditoría. Una vez consolidados estos fundamentos técnicos, el aprendizaje se orienta hacia las metodologías de hacking, aprendiendo fases de reconocimiento, escaneo, obtención de acceso, mantenimiento de acceso y borrado de huellas. Todo este conocimiento técnico suele validarse a través de rigurosas prácticas en laboratorios virtuales, donde los estudiantes atacan máquinas deliberadamente vulnerables para pulir su ingenio analítico y su capacidad para pensar lateralmente frente a problemas complejos.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
Cursos Relacionados


Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.