


El valor de la ciberseguridad con Antonio Pérez Turro
¿Qué destacas sobre la importancia de la ciberseguridad en las empresas?
La ciberseguridad es el pan nuestro de cada día. Si separamos las dos palabras (“ciber” y “seguridad”) podemos decir que la seguridad es algo que nos da confianza en nuestro entorno. Y nos ayuda a vivir tranquilos en general. Mientras la ciber, se refiere a las conexiones digitales, es lo que hoy en día nos hace poder estar conectados, bien informados, o mal informados (también pasa). Cuando juntamos estas dos cosas, vemos que las posibilidades de ataques a través de las redes digitales y de nuestras conexiones se han multiplicado.
Realmente, es complicado explicar nuestro día a día, es difícil sacándolo del entorno de las conexiones digitales. Por ejemplo, esta entrevista la podemos hacer así, a distancia, pero también alguien la podría piratear. Este es uno de los problemas que pueden suceder en el entorno de la ciberseguridad. Hoy en día -por suerte o por desgracia- es muy actual y debemos preocuparnos y mucho por ella.
| ¿Quieres ser un completo experto en ciberseguridad?. Apúntate a nuestro Máster en Dirección de Ciberseguridad |
¿Cuáles son los ciberataques más comunes?
El que se repite más y el que está más extendido, porque además se comercializa con ello, es el ataque a los datos personales. Desde los nombres a los números de las cuentas bancarias, opiniones etc. Los datos personales y los datos de las compañías, son los que más ataques sufren constantemente. Se puede cifrar por miles o cientos de miles diarios de allí la importancia de la ciberseguridad en las empresas.
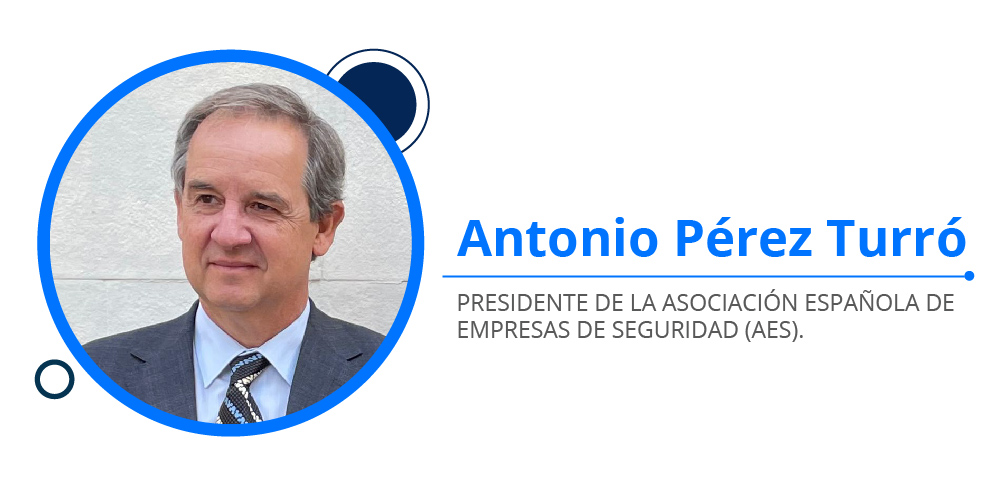
Cuando nosotros nos metemos a analizar esto con expertos, con expertos de verdad, (porque yo soy el presidente de una asociación que agrupa a 91 empresas y tiene 40 años de historia, pero que no estoy en primera línea de esa defensa). La visión global que tenemos es que estos ciberataques van primero a las bases de datos. Segundo, y es evidente, son los ciberataques para obtener dinero de una manera fraudulenta. Esto puede ser a través de chantajes o directamente a través de ataques a cuentas bancarias etc.
Y, por último, y no menos importante porque nos afecta a todos, está la intimidad. La intimidad de las personas más allá de sus datos y de su dinero, es muy importante. Es decir, la manipulación de fotografías, por ejemplo. Yo, que ya soy bastante mayor y tengo nietos, empiezo a explicarles estas cosas. Les digo: “cuidado con lo que colgáis”. Y no lo entienden muy bien, porque su vida es una pantalla y ahí lo tocan todo, pero realmente son las tres amenazas principales: datos, dinero e intimidad.
¿Qué diferencias destacarías entre lo que son amenazas, vulnerabilidades y riesgos?
Todo va unido. Las amenazas, sean cibernéticas o físicas o de otro tipo, como las morales, son las que nos ponen en riesgo. Incluso nos ponen en alerta de que nos pueden pasar cosas. La vulnerabilidad sería por dónde nos pueden atacar. Es decir, son todas las entradas que dejamos, o que los sistemas dejan, para que puedan entrar terceros de una manera fraudulenta ahí donde no han sido invitados. Y es allí donde está la importancia de la ciberseguridad en las empresas.
Pues, tenemos el riesgo de sufrir una amenaza a través de la vulnerabilidad que es el término que lo une todo. En ciberseguridad, para decir cuál es la solución que podemos aportar o desarrollar, se hace un análisis de riesgos, y en ese análisis de riesgos ves las vulnerabilidades que puede tener un sistema, puede ser físico o, en este caso, un sistema ciber digital, pero siempre se ha hecho de la misma manera. ¿Qué riesgo tengo, qué vulnerabilidad y qué amenazas puedo tener en un castillo? Y esto viene desde la antigüedad, siempre con las soluciones adecuadas a cada momento. En este caso, con “ciber” es mucho más complicado porque es muchísimo más amplio.
¿Tú afirmarías que la formación continua es la forma de estar en la actualidad de los temas de ciberseguridad?
No hay otra. Esto avanza rápidamente. Los sistemas son impensables, lo que ha pasado en los últimos 10 o 15 años es increíble: tener todo en un móvil, toda nuestra vida y si lo perdemos, perdemos todo. La formación continua para los expertos y los menos expertos es fundamental, porque todos debemos estar alertas en ciberseguridad. Asimismo, diría más, debería ser mucho más profunda de lo que nuestro día a día nos permite. Porque es la única manera de adelantarnos un poco a lo que nos puede amenazar, y ver las vulnerabilidades y los riesgos que corremos. Sin esa formación es imposible. Y agradezco que me hagas esta pregunta porque en el entorno en el que nos movemos es fundamental esa formación que se está dando y la concienciación de tener esa formación.
¿A partir de la importancia de la ciberseguridad en las empresas qué empleabilidad crees que va a generar este campo en los próximos años desde tu punto de vista?
Bueno, supongo que no descubro nada. Hay un gran campo para recorrer y, además, es prácticamente nuevo. Estamos hablando de 15, 20 o 25 años. Hay una gran empleabilidad posible. Posible no, segura. Y que, además, se manifiesta día a día. Vemos constantemente que conseguir expertos en ciberseguridad es muy difícil. Se reúnen en pequeños grupos, tienen unas asociaciones, un asociacionismo muy limitado, y realmente hay una gran posibilidad. Cuando alguien me pregunta a qué se puede dedicar, le digo que a la ingeniería informática que puede derivar en ciberseguridad. Ya que es un campo de desarrollo amplísimo.
Y por último, ¿qué aporta la asociación a los expertos en ciberseguridad?
Nuestra asociación ha cumplido 40 años, se fundó en el año 1981. Tenemos 91 asociados entre las principales empresas de España y muchas de ellas con representación en el extranjero. Trabajamos en base a áreas de trabajo, seguridad física, seguridad electrónica, central de alarmas, normalización etc. Y hay un área específica que creamos hace 3 o 4 años que es la de ciberseguridad. Que está liderada por un destacado profesional de una gran empresa de seguridad española y estamos presentando trabajos para desarrollarla.
Estos trabajos se concretan en guías a seguir para completar la ciberseguridad que nuestras compañías asociadas ofrecen a sus clientes. Puesto que tenemos claro la importancia de la ciberseguridad en las empresas. Recuerdo que en el año 2011, hace 10 años, ya organizamos un seminario de ciberseguridad. Entonces sonaba un poco raro, pero ya estábamos interesados en ello, porque nos venían “inputs”. Sabíamos que teníamos trabajo por hacer, aunque a veces no sabes muy bien por dónde empezar.
Empezamos hace 10 u 11 años en Santiago de Compostela, porque era año compostelano e hicimos allí la reunión de la Asamblea. Creo que fue muy buena idea. Ahora, la ciberseguridad forma parte intrínseca de la sección de empresas de seguridad. Y en esta línea, ofrecemos a nuestros asociados trabajos para desarrollar e integrar, para que sus empresas puedan desarrollar este campo de actividad. Invito a otras pequeñas asociaciones, pequeñas empresas que tengan interés en conocer un espectro amplio de actividades a contactamos, a que hagamos fuerza entre todos. Creo que avanzaremos mucho más rápido en estas amenazas que muchas veces van por delante de nosotros.
¿Y qué ocurre en España?
Hay que tener en cuenta que en España la Administración se relaciona con los sectores económicos a través de las asociaciones. Es decir, las grandes empresas están en asociaciones que son a quien la Administración consulta para desarrollar temas económicos, de seguridad. Y en este caso, de ciberseguridad.
La ciberseguridad ya está mencionada e incluida en la legislación de seguridad española. Y tiene que desarrollarse según el Reglamento cuando salga, pero está incluida, con lo cual la manera de relacionarse de la Administración con los sectores económicos. En este caso de la ciberseguridad, es a través de las asociaciones. Cuanto más fuertes y potentes seamos, más influencia tendremos para que ésta se refleje en medidas adecuadas para protegernos a todos.
| ¿Quieres seguir leyendo sobre este tema?. Te recomendamos este artículo: ¿Qué es la ciberseguridad? ¿Para qué sirve y cómo nos beneficia? |
Cursos Relacionados


Preguntas frecuentes
¿Qué es un análisis de riesgos en ciberseguridad y qué se identifica con él?
Es el método con el que se decide qué solución de seguridad aplicar. Se parte de tres preguntas: qué riesgo existe, qué vulnerabilidades tiene el sistema y qué amenazas pueden aprovecharlas. El sistema puede ser físico o digital. El mismo planteamiento se usa desde antiguo, por ejemplo al proteger un castillo, y lo que cambia es la solución adecuada a cada época.
En el entorno digital resulta más complejo porque el número de puntos de entrada posibles es mucho mayor. La vulnerabilidad es justo eso: cada entrada que el sistema deja abierta para que un tercero acceda sin invitación.
¿Qué significa la palabra ciberseguridad?
Une dos ideas. «Seguridad» es lo que da confianza en el entorno, y «ciber» alude a las conexiones digitales. Juntas, describen la protección frente a los ataques que llegan por las redes y las conexiones.
¿Por qué los datos personales son el objetivo principal de los ciberataques?
Porque se pueden vender. Nombres, números de cuenta bancaria u opiniones tienen un valor comercial, y los datos de las compañías también. Por eso las bases de datos son el primer destino de los atacantes y reciben miles o cientos de miles de ataques al día.
¿Qué consecuencias puede sufrir una empresa tras un ciberataque?
Desde la pérdida de credibilidad ante clientes y socios hasta la paralización total de su actividad. La reputación y la continuidad del negocio son lo que está en juego, y por eso conviene tener una estrategia que se traduzca en una política de seguridad fiable.
¿Cómo se obtiene dinero de forma fraudulenta mediante un ciberataque?
Hay dos vías habituales: el chantaje y el ataque directo a cuentas bancarias. Después de los ataques a las bases de datos, son los más frecuentes.
¿Por qué la intimidad es una de las tres amenazas principales en internet?
Porque el daño va más allá de los datos y del dinero. Un ejemplo es la manipulación de fotografías que alguien ha publicado. Quien vive buena parte de su vida en una pantalla tiende a no ver el peligro, así que la recomendación básica es pensar bien qué se cuelga en la red.
Los datos, el dinero y la intimidad forman así las tres amenazas principales.
¿Qué estudiar para dedicarse a la ciberseguridad?
Una vía recomendada es la ingeniería informática, que puede derivar hacia la ciberseguridad. Se trata de un campo muy nuevo, de apenas 15, 20 o 25 años, con un desarrollo amplísimo por delante. Encontrar especialistas resulta difícil, de modo que las posibilidades de empleo son seguras y se notan cada día.
¿Qué riesgo supone perder el móvil desde el punto de vista de la seguridad?
Hoy el teléfono concentra buena parte de la vida de una persona, de modo que perderlo equivale a perder todo lo que contiene. Por eso todo el mundo debe estar alerta, no solo los expertos, y la formación en seguridad tendría que ser más profunda de lo que permite el día a día. Es la única manera de adelantarse un poco a lo que amenaza, y de ver las vulnerabilidades y los riesgos propios antes de que alguien los aproveche.
¿Qué trabajo hacen las asociaciones de empresas de seguridad en materia de ciberseguridad?
Pueden crear áreas de trabajo específicas dentro de la asociación, con un profesional de una gran empresa al frente. Su producto habitual son guías que las compañías asociadas siguen para completar la ciberseguridad que ofrecen a sus clientes. También se organizan seminarios sobre el tema, y se anima a otras asociaciones y pequeñas empresas a sumar fuerzas para avanzar más rápido frente a amenazas que suelen ir por delante.
¿Por qué la digitalización aumenta la exposición de las empresas a los ataques?
La innovación digital mejora la productividad, pero también multiplica las conexiones por las que un tercero puede intentar entrar. Cuantas más entradas dejan abiertas los sistemas, más vulnerabilidades existen. De ahí que la información de la empresa necesite resguardo específico.


Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.