


Contextualización de la seguridad de máquinas en la ciberseguridad nube híbrida
La transformación de los centros de datos tradicionales hacia plataformas distribuidas ha invalidado el concepto clásico de perímetro de red. Anteriormente, la protección corporativa se basaba en la creación de fronteras rígidas mediante cortafuegos y redes privadas virtuales que separaban el tráfico interno del externo. Hoy en día, las aplicaciones modernas fragmentan sus funcionalidades en docenas de servicios independientes que se ejecutan simultáneamente en plataformas públicas y privadas. Esta dispersión geográfica y lógica hace imposible determinar la legitimidad de un proceso basándose únicamente en la red desde la cual transmite datos.
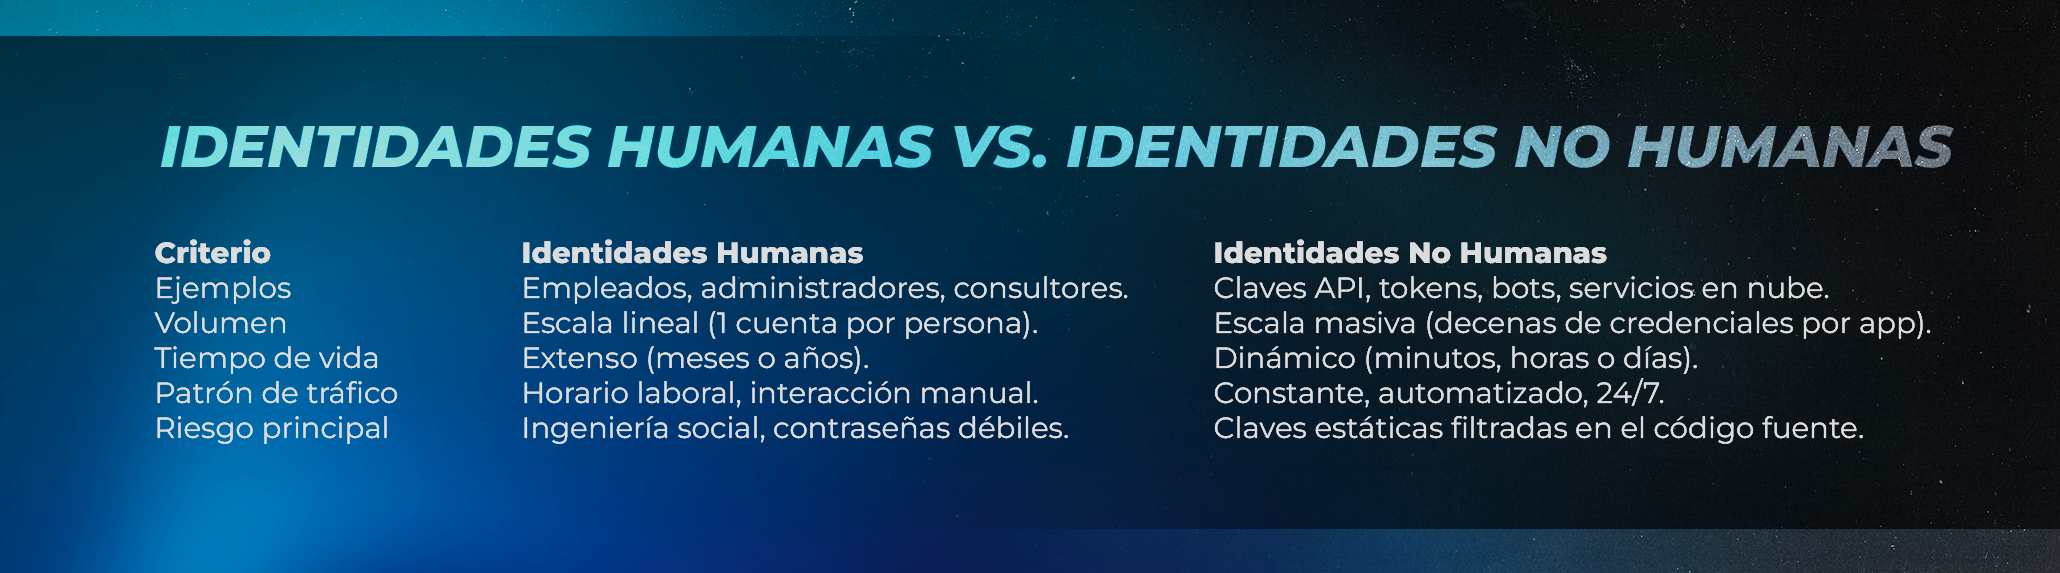
En esta nueva realidad tecnológica, la gestión de identidades e infraestructuras debe equiparar el control de los procesos de software al de los usuarios físicos. Un proceso automatizado que disponga de permisos elevados para modificar bases de datos o desplegar código puede causar un impacto operativo igual o superior al de un administrador del sistema. Si un agente malicioso logra interceptar un token de acceso asignado a una cuenta de servicio desatendida, podrá desplazarse a través de la infraestructura sin activar los mecanismos de alerta convencionales. Por ello, la integración de protocolos estandarizados para la autenticación entre máquinas constituye la primera línea de defensa en las estrategias de ciberseguridad actuales
.


 Modalidad: Online

 Duración: 1500 horas

 Créditos: 60 ECTS
Monitoreo continuo del ciclo de vida de cuentas de servicio, credenciales efímeras y Zero Trust identidades no humanas
La administración efectiva de los accesos automatizados requiere un seguimiento exhaustivo que abarque desde la creación inicial de la credencial hasta su revocación definitiva. A diferencia de las cuentas de usuario convencional, que suelen estar vinculadas a la estancia de un empleado en la organización, las cuentas de servicio con frecuencia son configuradas para proyectos temporales y posteriormente olvidadas, manteniendo accesos privilegiados de forma permanente. Un esquema de monitoreo continuo debe establecer controles automáticos para auditar la validez y el uso real de cada credencial activa.
- Emisión de credenciales efímeras: Sustitución del uso de claves fijas por tokens de corta duración generados dinámicamente, los cuales expiran automáticamente tras cumplir su función específica.
- Centralización en bóvedas de secretos: Almacenamiento seguro y cifrado de las claves de acceso en repositorios especializados que impiden la exposición de datos en el código fuente.
- Rotación automatizada de llaves y certificados: Programación de procesos de actualización periódica y sin intervención manual para renovar las credenciales operativas.
- Auditoría y depuración de cuentas huérfanas: Identificación de procesos fuera de servicio para eliminar inmediatamente sus permisos asociados y reducir la superficie de ataque.
El paso de un esquema de credenciales estáticas a un modelo basado en tokens efímeros reduce el margen de oportunidad para el uso no autorizado de claves. Si un token posee un tiempo de vida limitado a escasos minutos, el valor de interceptarlo se reduce drásticamente. Asimismo, la implementación de repositorios centralizados de secretos permite registrar con precisión qué servicio solicitó acceso, en qué momento y con qué propósito, facilitando el análisis forense y la trazabilidad de las operaciones en tiempo real.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
Implementación de políticas de acceso adaptativo basadas en contexto y comportamiento (UEBA) y la gobernanza IAM agentes
El análisis de comportamiento de usuarios y entidades (UEBA) ha extendido sus capacidades para monitorear el comportamiento de los procesos automatizados y los sistemas de inteligencia artificial. Los controles de acceso tradicionales se limitan a comprobar la validez de una clave o firma digital, sin considerar si la petición resulta coherente con el patrón habitual del sistema. El acceso adaptativo incorpora variables contextuales que evalúan el riesgo de cada transacción en tiempo real antes de conceder la autorización.
Para implementar este nivel de control, los motores de evaluación analizan parámetros como la dirección IP de procedencia, el volumen de datos solicitado, la hora de la petición y la secuencia de comandos ejecutados. Si una cuenta de servicio destinada a la generación de copias de seguridad intenta repentinamente modificar tablas de usuarios fuera de su horario habitual, el sistema adaptativo interrumpe el acceso de forma preventiva y solicita una revalidación. Esta capacidad de respuesta resulta clave para detener amenazas avanzadas que utilizan credenciales legítimas para fines no autorizados.
Al mismo tiempo, la gobernanza sobre los agentes automatizados y los modelos de procesamiento requiere definir límites operativos precisos. La asignación de permisos debe basarse de manera estricta en el principio de menor privilegio, asegurando que cada componente disponga exclusivamente de los recursos indispensables para ejecutar su tarea programada. La definición de políticas claras evita que fallos en la programación o la inyección de comandos maliciosos en agentes automatizados comprometan la integridad de los datos o la disponibilidad de los servicios críticos.
 Modalidad: Online
Duración: 180 horas
Aislamiento de microsegmentos en infraestructuras multicloud críticas
La segmentación convencional de redes resulta insuficiente para gestionar el tráfico interno de las arquitecturas en la nube. La microsegmentación permite dividir los entornos informáticos en pequeñas zonas aisladas, aplicando reglas de seguridad personalizadas a nivel de contenedor, máquina virtual o carga de trabajo individual. Mediante este enfoque, cada comunicación entre dos servicios debe ser explícitamente autorizada e inspeccionada, sin importar si los componentes se encuentran alojados en el mismo servidor o en centros de datos distantes.
En entornos que combinan diferentes proveedores de nube, la microsegmentación actúa como una barrera de contención efectiva. Ante la eventualidad de que un nodo web resulte comprometido, las reglas de aislamiento impiden que el incidente se propague hacia las bases de datos centrales o hacia otros entornos operativos. Estas políticas se definen mediante software, lo que permite que las reglas de seguridad se adapten automáticamente conforme la infraestructura escala, añade nuevos nodos o reubica servicios para optimizar el rendimiento.
El complemento indispensable para este nivel de aislamiento es la implementación del cifrado sistemático tanto para los datos almacenados como para la información en tránsito entre microservicios. La combinación de validación de identidad no humana, políticas de acceso basadas en comportamiento y microsegmentación de la red conforma un marco de protección robusto, diseñado para mantener la continuidad operativa y la confidencialidad de la información en entornos tecnológicos altamente complejos.
Cursos Relacionados


Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.