


Zero Trust Network Access e implementación de microsegmentación de red a nivel de hipervisor
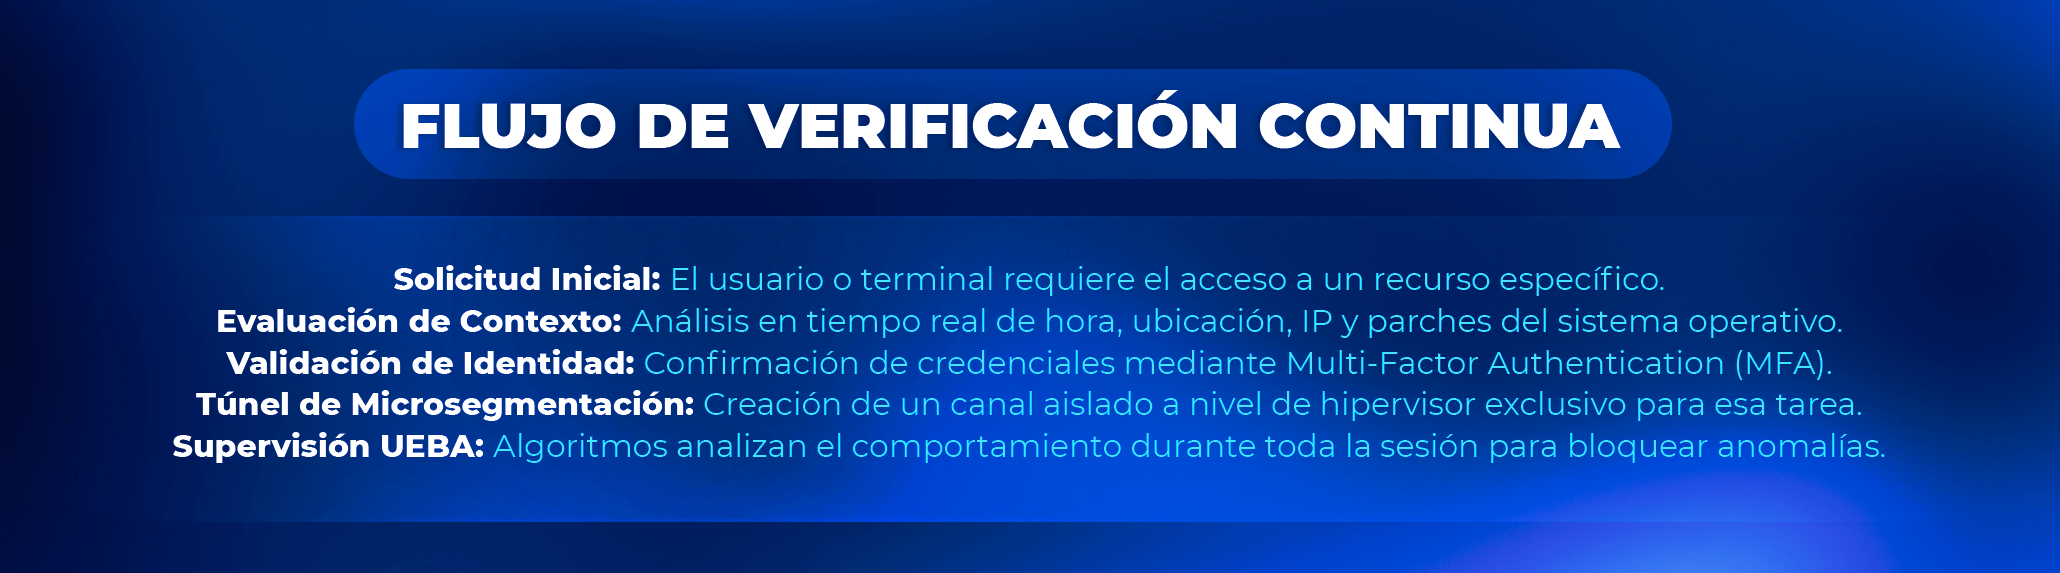
Para sostener una arquitectura de Zero Trust Network Access, es necesario llevar las reglas de control de tráfico desde los equipos de red físicos hacia la capa de software que gestiona los servidores virtuales. La microsegmentación a nivel de hipervisor permite definir reglas de seguridad individuales para cada máquina virtual o contenedor, sin importar el direccionamiento IP asignado o la ubicación física del servidor dentro del centro de datos. De esta forma, cada unidad de cómputo funciona como una zona de seguridad independiente con sus propios parámetros de entrada y salida.
Dentro de una ZTNA arquitectura, la microsegmentación evalúa el flujo de datos que se desplaza lateralmente entre los distintos componentes informáticos internos. Las políticas no se construyen sobre rangos de red fijos, sino sobre etiquetas dinámicas que identifican la función de la carga de trabajo, el nivel de confidencialidad de la información gestionada y el entorno operativo (desarrollo, pruebas o producción). Si una máquina virtual se desplaza a otro servidor para optimizar recursos de cómputo, el hipervisor traslada automáticamente las reglas de protección sin interrumpir el servicio ni dejar ventanas de vulnerabilidad.
Esta estructura reduce de forma drástica el alcance de cualquier posible brecha informática. Al aislar las cargas de trabajo e impedir comunicaciones no autorizadas entre servidores contiguos, un código malicioso que logre comprometer una aplicación web no podrá propagarse hacia las bases de datos adyacentes. Asimismo, la combinación de esta segmentación lógica con técnicas de inspección de tráfico TLS ayuda a verificar que los datos cifrados que circulan internamente coincidan con los patrones de comportamiento aprobados por la organización.
Políticas de acceso dinámico basadas en riesgo y contexto del dispositivo
Las reglas estáticas de control de acceso basadas en credenciales fijas resultan insuficientes para proteger operaciones donde los colaboradores trabajan desde múltiples ubicaciones y hardware variado. El acceso dinámico evalúa múltiples variables de entorno antes de otorgar o denegar el ingreso a una aplicación corporativa. Este sistema analiza de forma continua datos contextuales como la identidad confirmada del usuario, la ubicación geográfica estimada, la hora de la solicitud, la red utilizada y el estado de actualización del sistema operativo del equipo.
| Variable de Contexto | Parámetro Evaluado | Acción de Seguridad Automatizada |
| Estado del Dispositivo | Antivirus activo y parches del sistema al día | Si incumple, se limita el acceso solo a lectura o se aísla el equipo |
| Ubicación Geográfica | Conexión desde un país no habitual o IP sospechosa | Solicita un segundo factor de autenticación (MFA) de alta seguridad |
| Comportamiento de Red | Intento de descarga masiva de archivos confidenciales | Bloquea la sesión de inmediato y genera una alerta defensiva |
| Hora de Acceso | Solicitud fuera del horario operativo del usuario | Requerirá revalidación de credenciales y autorización contextual |
El motor de políticas asigna una puntuación de riesgo en tiempo real a cada intento de conexión. Si la evaluación detecta parámetros anómalos, la plataforma adapta su respuesta: puede exigir una prueba de autenticación adicional, restringir las acciones disponibles a modo de consulta sin descarga de archivos, o cerrar la conexión de manera preventiva. Esta verificación se mantiene activa durante toda la sesión para responder ante variaciones repentinas en el contexto de seguridad del usuario.
Correlación de eventos de seguridad mediante algoritmos de comportamiento (UEBA)
La cantidad masiva de registros generados por las operaciones digitales diarias sobrepasa las capacidades humanas de análisis manual en los centros de respuesta a incidentes. Las soluciones de análisis de comportamiento de usuarios y entidades utilizan algoritmos matemáticos para procesar continuamente la actividad digital y construir un perfil operativo normal para cada cuenta, servidor y aplicación. Este perfil base sirve como referencia para detectar anomalías operativas imperceptibles para las firmas de seguridad tradicionales.
Los sistemas algorítmicos monitorean actividades como las horas habituales de inicio de sesión, la cantidad de información transferida, los comandos ejecutados en la consola y las bases de datos consultadas con mayor frecuencia. Si un usuario legítimo realiza operaciones inusuales —por ejemplo, intentar acceder a servidores financieros a los que nunca había ingresado o extraer grandes volúmenes de información en horarios nocturnos—, el sistema incrementa el nivel de riesgo de la cuenta y desencadena acciones de contención automatizadas.
La integración de estas herramientas de comportamiento con plataformas SIEM (Gestión de Información y Eventos de Seguridad) y SOAR (Orquestación, Automatización y Respuesta de Seguridad) permite neutralizar amenazas en cuestión de segundos. Al detectar una anomalía crítica, la infraestructura coordinada puede aislar el segmento de red involucrado, revocar los permisos de la cuenta comprometida y reconfigurar los firewalls perimetrales sin requerir la intervención manual inmediata de los analistas de seguridad. Esto reduce sustancialmente el tiempo de exposición ante incidentes complejos de ciberseguridad .


 Modalidad: Online

 Duración: 1500 horas

 Créditos: 60 ECTS


Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.