


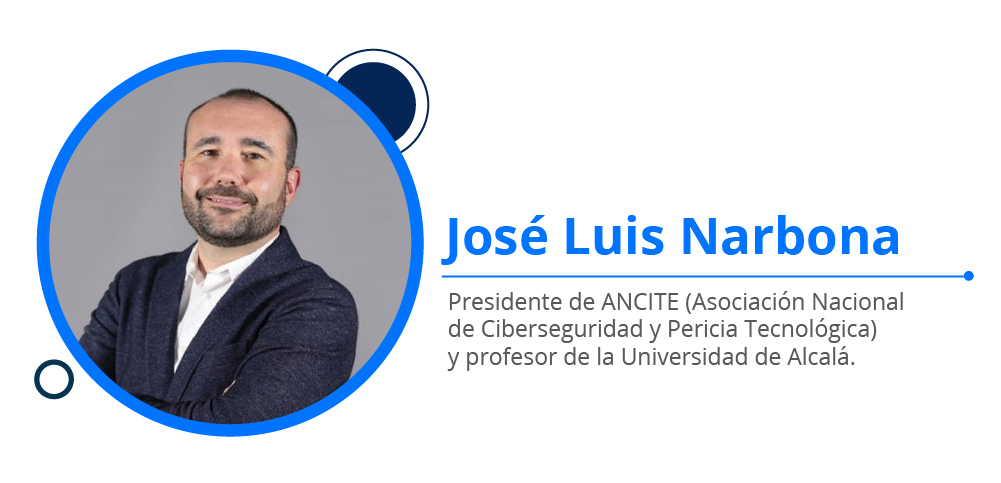
Entrevista con José Luis Narbona
¿Importancia que tiene hoy día la aplicación de medidas de ciberseguridad?
En los últimos años, hemos pasado a utilizar de manera cotidiana internet tanto a nivel personal como empresarial. Este uso de Internet hace que nuestros datos circulen por un montón de dispositivos . El caso más claro es el de los móviles. Sin los cuales prácticamente ya no podemos vivir, hoy llevamos en ellos absolutamente todo. Llevamos nuestras cuentas bancarias, nuestro correo electrónico y nuestras aplicaciones de mensajería. Por tanto, sin que exista seguridad en esos sistemas no se puede asegurar la persistencia de ellos. Si no hay confidencialidad, si no hay integridad en estos datos. Que se manejan por los distintos servicios y aplicaciones, es imposible que estos servicios puedan seguir existiendo porque la confianza es fundamental. Sin aplicar medidas de ciberseguridadestas aplicaciones pueden exponer nuestros datos y para evitar que se utilicen en mayor medida es vital la ciberseguridad.
| ¿Quieres convertirte en un profesional de la seguridad informática y blindar a tu empresa ante ataques y malware? Realiza el Master en dirección de ciberseguridad industrial |
¿Cuáles son los ciberataques más comunes?
Más que hablar de una tipología podemos hablar de un objetivo. Y el objetivo la mayoría de las veces es económico, sea a través de una captura de credenciales por ejemplo, un ataque de phishing o a través de un fraude. Se suplanta la personalidad o la identidad de un directivo de una empresa para cobrar una factura con una empresa fraudulenta. Otro ejemplo, un intercambio de SIM permite que a través de una clonación de tarjetas y una especie de phishing consigan quitarnos dinero del banco.
Al final. Hay que tener en cuenta que un delincuente normal tiene un ámbito de actuación. Que puede ser su barrio, su ciudad e incluso su país. Sin embargo. Los ciberdelicuentes tienen un espacio, un área de actuación brutal, que es todo internet. Para realizar estos ataques que normalmente persiguen un objetivo económico. Por tanto, el objetivo principal de las diferentes variantes que van saliendo es el dinero. Porque sale mucho más rentable que entrar a un banco y atracarlo en la vida real. Por lo tanto, resulta fundamental la implementación de medidas de ciberseguridad.
¿Cuál es la diferencia entre amenaza, vulnerabilidad y riesgo?
Empezando con la vulnerabilidad para entender los conceptos. Una vulnerabilidad es una debilidad, un fallo en un sistema de información que pone en riesgos los datos con los que se está trabajando en él. Esta vulnerabilidad permite comprometer esos datos y la disponibilidad e integridad de los mismos.
Una amenaza. Es cualquier acción que se aproveche de una de estas vulnerabilidades y comprometa la seguridad de la información o sistema . A partir de aquí definimos el riesgo como la probabilidad de que se presente un incidente de seguridad , que se materialice en una amenaza que puede ser interna o externa.
Al final. Una amenaza no tiene que ser siempre un ataque conocido hecho por un ciberdelincuente que quiere filtrar nuestros datos o se mete en nuestro sistema. Sino que también puede haber personas dentro haciendo un propósito o no. Cuando dejan una puerta abierta para que los ciberdelincuentes puedan acceder, se trata de una amenaza interna, lo que se conoce como insiders. En este caso, pueden estar en congruencia con los ciberdelincuentes o simplemente porque no se aplica una política de seguridad y hace que los sistemas y los datos de su empresa estén comprometidos.
Normalmente vemos estos tres factores. Y sobre todo las amenazas que en la red podemos tener en una página web. Por ejemplo, una banca electrónica que tiene acceso a nuestros datos: usuario, contraseña, tarjeta de crédito y demás. Puede sufrir un ataque porque los sistemas no están actualizados y no se toman medidas de ciberseguridad proactivas. Pero también puede surgir una amenaza a través de la ingeniería social, es decir engañar a alguno de los empleados para que les proporcionen cierta información ya desde allí entrar en el sistema y conseguir información privilegiada.
¿Por qué la formación continua es la mejor forma de estar actualizado en cuanto a las nuevas medidas de ciberseguridad?
Yo creo que en todo el ámbito tecnológico en los tiempos que corren es fundamental estar actualizado. Y en el caso de las medidas de ciberseguridad mucho más. Porque los ciberdelicuentes van por delante de las normativas, de las administraciones, todas las semanas existen nuevos ataques. Se abren filtraciones, se descubren vulnerabilidades que se tienen que atacar de una manera o de otra.
Si no estamos actualizados es muy complicado dar soluciones a los clientes ya las empresas que pueden tener deficiencias en su seguridad . Recientemente el FBI sacó un informe hablando sobre algo que está muy de moda o que hemos utilizado todos. Se trata de los códigos QR, están detectando un aumento de fraude en la lectura de los mismos al redirigir a los usuarios a páginas web fraudulentas que captan nuestros datos. Y de ahí que pueda provocar un incidente de seguridad complicado porque se ve expuesta nuestra información. También hay aplicaciones de lectura de QR donde se escanea un código y te direcciona a esas páginas fraudulentas.
Al final como decía antes ese componente económico está presente en todos estos ciberataques . Por eso, si no estamos actualizados es imposible responder a todas las necesidades. Porque dentro de la ciberseguridad hay muchos ámbitos, por tanto, es muy complicado abarcar todos. Normalmente, cada uno es especialista en un aspecto y en ese aspecto debe estar totalmente actualizado. Y más que nada, en mi caso, también por el tema de dar clases en la universidad y es importante transmitirles a los alumnos lo que está sucediendo en el sector productivo lo más real posible.
¿Qué empleabilidad se va a generar en ciberseguridad en los próximos años?
Ahora mismo ya hay una explosión bastante importante. En los últimos tres o cuatro años se empieza a generar una necesidad creciente de profesionales que estén cualificados para poder ejercer estos trabajos . Simplemente si pensamos en el hecho de que las empresas principalmente son grandes. Pero también, las Pymes tienen que tener a alguien que verifique o valide los sistemas de seguridad y las medidas de ciberseguridad .
Se puede decir que el panorama es muy amplio para esta empleabilidad . Porque realmente las empresas necesitan profesionales capacitados para poder gestionar estos incidentes de seguridad. Para poder establecer una política y una normativa de seguridad a nivel informático y de los datos de la empresa. Todo ese trabajo se tiene que hacer bien por personas que están contratadas en la propia empresa o bien subcontratadas a otras empresas.
Por tanto, ese perfil de especialista en los distintos ámbitos de ciberseguridad tiene una empleabilidad muy importante. De hecho, es bastante factible que muchos perfiles aquí en España sean complicados de conseguir en muchos casos por la inversión que conlleva. Este nuevo gasto para las empresas todavía tiene mucha renuencia y creo que esa inversión debe ir a más.
En las Pymes, obviamente, en muchos casos no se tienen los recursos necesarios. Pero, deben tener cuidado con este tipo de incidentes e invertir también en la seguridad. Porque si no primero puede afectar a la reputación de su empresa y también a algo aún más importante. Como son los datos que manejan de los clientes que pueden quedar comprometidos. Con todo lo que supone un nivel legal donde hay también normativas que imponen penalizaciones a las empresas si no tienen estos sistemas securizados. Por esto, se presume de que habrá una empleabilidad muy amplia en los próximos años.
¿Qué aporta la asociación a los expertos en ciberseguridad?
Nosotros fundamos la asociación en el año 2012. Es la primera asociación que se creó en España en el ámbito de la ciberseguridad . Y pensábamos lo mismo: buscábamos la excelencia profesional y hacer una asociación que fuese un poco distinta a las que hay habitualmente. Donde para entrar simplemente hace falta pagarles un curso a los que llegan a la asociación. Nosotros en ese caso, queremos que sea un punto de encuentro, seguimos pensando igual que en el año 2012.
Un lugar donde primara la excelencia profesional. Es decir, ponemos unos criterios objetivos, unos procedimientos de entrada que no todo el mundo puede cumplir. Por eso es para nosotros importante que la persona, el especialista que pertenezca a ANCITE acredite una serie de competencias formales y otras laborales . De esa manera hacemos que esa excelencia profesional vaya siempre a más y que no pueda haber alguien que esté en ANCITE. Y no cumpla una serie de requisitos que creemos básicos para dedicarse a la ciberseguridad.
| ¿Te interesa conocer más sobre seguridad informática? Te recomendamos este artículo: Auditoría de ciberseguridad: la clave maestra de una empresa |
Cursos Relacionados


Preguntas frecuentes
¿Qué es una vulnerabilidad en un sistema de información?
Es una debilidad o un fallo del sistema que pone en riesgo los datos con los que se trabaja. Permite comprometer esos datos y también su integridad y su disponibilidad.
¿Qué es una amenaza interna o insider?
Es la que viene de personas de dentro de la organización. Pueden actuar con intención o sin ella, por ejemplo al dejar una puerta abierta para que entren los ciberdelincuentes. Otras veces coinciden con ellos, y otras el problema es que la empresa no aplica una política de seguridad y los sistemas y datos quedan comprometidos.
¿En qué se diferencia un delincuente tradicional de un ciberdelincuente?
El delincuente tradicional actúa en un ámbito limitado: su barrio, su ciudad o, como mucho, su país. El ciberdelincuente tiene como área de actuación todo internet. Por eso un ataque financiero en línea resulta más rentable que atracar un banco en la vida real.
¿Cómo funciona el fraude de suplantación de un directivo?
El atacante suplanta la identidad de un directivo de la empresa para cobrar una factura de una empresa fraudulenta. El objetivo es económico, como en la mayoría de los ciberataques.
¿Qué es un intercambio de SIM y cómo se usa para robar dinero?
Es una técnica que, combinada con la clonación de tarjetas y una especie de phishing, permite a los delincuentes quitar dinero del banco a la víctima.
¿Qué es la ingeniería social y por qué es una amenaza para una empresa?
Consiste en engañar a un empleado para que facilite cierta información, con la que el atacante entra en el sistema y obtiene datos privilegiados. Es una amenaza porque no depende de un fallo técnico, sino de la confianza de las personas.
¿Por qué puede sufrir un ataque la web de una banca electrónica?
Porque guarda datos de acceso como usuario, contraseña y tarjeta de crédito. Si sus sistemas no están actualizados y no aplica medidas de ciberseguridad proactivas, esas debilidades se pueden aprovechar para entrar.
¿Por qué es tan importante la seguridad en el teléfono móvil?
Porque ya llevamos en él casi todo: cuentas bancarias, correo electrónico y aplicaciones de mensajería. Los datos circulan por muchos dispositivos, y sin seguridad no se puede asegurar la confidencialidad ni la integridad de lo que manejan los servicios y las aplicaciones. Sin esa confianza, esos servicios no podrían seguir existiendo.
Las aplicaciones sin protección pueden exponer los datos a quien quiera usarlos con fines delictivos. Por eso conviene aplicar medidas de seguridad en el móvil con el mismo rigor que en el ordenador de la empresa.
¿Qué riesgos corre una pyme que no invierte en ciberseguridad?
Puede dañar su reputación y, algo más importante, dejar comprometidos los datos de sus clientes. Aunque muchas pymes no tienen los mismos recursos que las grandes empresas, también deben tener cuidado con los incidentes de seguridad y reservar inversión para este fin.
¿Qué funciones cumplen los especialistas en ciberseguridad dentro de una empresa?
Gestionan los incidentes de seguridad y establecen la política y la normativa de seguridad informática y de protección de los datos de la empresa. Es un trabajo que puede hacer personal contratado en la propia empresa o una empresa externa subcontratada.
Incluso las pymes necesitan alguien que verifique o valide sus sistemas y medidas de seguridad.


Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.