Para empezar, las personas, procesos, tecnología e información son los activos de valor que están expuestos en la red. Por lo tanto, es el experto en ciberseguridad la persona capacitada para canalizar el uso correcto y el resguardo de dichos activos.
Experto en ciberseguridad es un perfil profesional cada vez más relevante para las organizaciones que necesitan proteger sus datos, sus sistemas informáticos y sus operaciones digitales. Las amenazas actuales pueden afectar tanto a una pequeña empresa como a una corporación internacional, por lo que la seguridad informática requiere conocimientos técnicos, capacidad de análisis y una planificación adecuada. Los expertos en ciberseguridad trabajan en ámbitos como la prevención de ataques, la auditoría de sistemas, la gestión de riesgos, la protección de redes y la respuesta ante incidentes. Conocer sus funciones, las opciones de formación, las especialidades profesionales y las condiciones salariales permite entender mejor las oportunidades de este sector y las competencias necesarias para desarrollar una carrera en él.
Experto en ciberseguridad
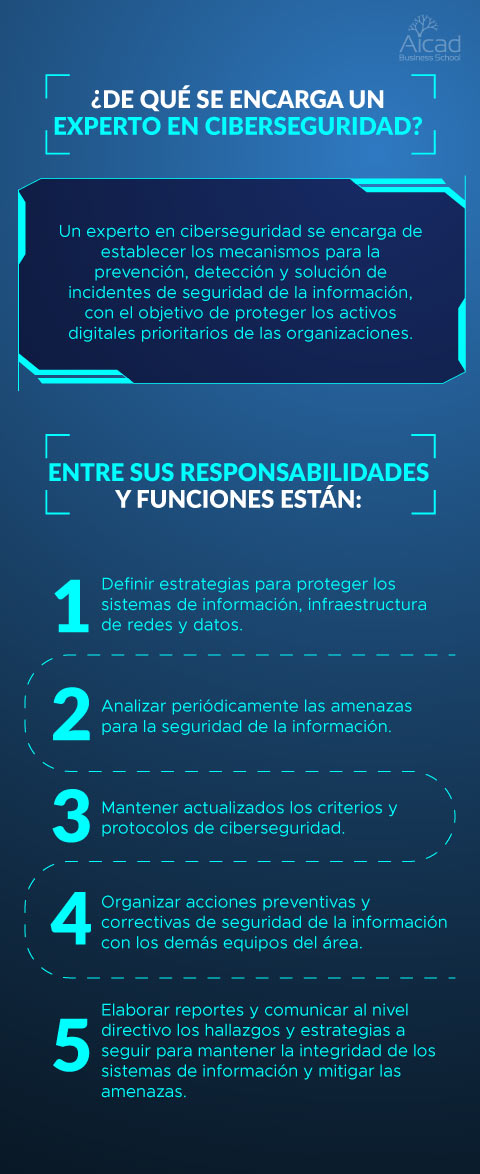
Un experto en ciberseguridad se encarga de identificar riesgos digitales, prevenir incidentes y mejorar la protección de los sistemas que utilizan las empresas. Su trabajo no consiste únicamente en instalar herramientas de seguridad o bloquear conexiones sospechosas. También debe comprender cómo funciona la organización, qué información necesita proteger, qué consecuencias tendría una interrupción y cuáles son las medidas más adecuadas para reducir esos riesgos.
Una empresa que almacena datos de clientes, por ejemplo, debe proteger sus bases de datos, controlar quién puede acceder a ellas y establecer procedimientos para detectar actividades inusuales. Si utiliza servicios en la nube, también necesita revisar las configuraciones, los permisos y las conexiones entre aplicaciones. El especialista analiza estas condiciones y propone medidas adaptadas al entorno tecnológico de la organización.
Las responsabilidades cambian según el puesto. Un analista de seguridad puede supervisar alertas y estudiar actividades sospechosas, mientras que un consultor puede evaluar la infraestructura de diferentes clientes. Un auditor revisa controles y procedimientos; un especialista en pruebas de penetración analiza vulnerabilidades con autorización; y un responsable de seguridad coordina la estrategia global de una organización.
La experiencia también influye en el alcance de las decisiones que puede asumir cada profesional. Un perfil inicial suele trabajar con procedimientos definidos y bajo supervisión. Un especialista experimentado puede diseñar controles, dirigir investigaciones técnicas, evaluar riesgos complejos y asesorar a la dirección sobre inversiones en seguridad.
Qué tareas realiza un experto en ciberseguridad
Las tareas dependen de la especialidad, pero habitualmente incluyen actividades como las siguientes:
-
Analizar vulnerabilidades en equipos, aplicaciones, redes y servicios digitales.
-
Revisar los permisos de acceso y la configuración de los sistemas.
-
Supervisar registros y alertas para identificar comportamientos sospechosos.
-
Participar en auditorías técnicas y evaluaciones de riesgo.
-
Diseñar medidas de protección para datos personales y sistemas empresariales.
-
Preparar procedimientos de respuesta ante incidentes y recuperación.
-
Formar a los empleados para reducir riesgos relacionados con correos fraudulentos, contraseñas inseguras y otras prácticas habituales.
Una parte importante del trabajo consiste en priorizar. No todas las vulnerabilidades tienen el mismo impacto y una empresa no siempre dispone de recursos para corregir todos los problemas al mismo tiempo. El especialista debe valorar la probabilidad de explotación, las consecuencias para el negocio y la exposición del sistema.
Por ejemplo, una vulnerabilidad en una aplicación pública que permite acceder a información confidencial puede requerir atención inmediata. Un problema en un entorno aislado de pruebas podría tener una prioridad diferente, aunque también deba corregirse. La valoración profesional permite asignar los recursos disponibles a los riesgos más importantes.
Especialidades dentro de la ciberseguridad
Los expertos en ciberseguridad pueden desarrollar perfiles muy diferentes según sus conocimientos e intereses. Esta diversidad permite acceder al sector desde la administración de sistemas, la programación, las redes, la auditoría o incluso determinadas áreas del derecho y la gestión empresarial.
| Especialidad |
Responsabilidades principales |
Conocimientos relevantes |
| Analista SOC |
Supervisar alertas, investigar eventos y detectar incidentes. |
Redes, registros, sistemas operativos y herramientas SIEM. |
| Pentester o auditor técnico |
Evaluar vulnerabilidades mediante pruebas autorizadas. |
Redes, aplicaciones web, scripting y metodologías de evaluación. |
| Seguridad cloud |
Proteger infraestructuras y servicios en la nube. |
Identidades, permisos, redes, configuración cloud y automatización. |
| Respuesta a incidentes |
Investigar ataques y coordinar la contención y recuperación. |
Análisis forense, registros, sistemas y gestión de incidentes. |
| GRC y cumplimiento |
Gestionar riesgos, controles y obligaciones de seguridad. |
Auditoría, documentación, gestión de riesgos y normativa. |
| Arquitecto de seguridad |
Diseñar controles y estructuras de protección para sistemas complejos. |
Arquitectura, redes, identidad, cifrado y análisis de riesgos. |
| Responsable de seguridad |
Coordinar la estrategia, los equipos y las decisiones de seguridad. |
Liderazgo, gestión, comunicación y conocimientos técnicos. |
Conocer estas especialidades ayuda a elegir una trayectoria realista. Una persona interesada en investigar problemas técnicos puede sentirse atraída por el análisis de incidentes o las pruebas de penetración. Quien prefiera coordinar procesos, revisar controles y trabajar con documentación puede orientarse hacia auditoría y gestión de riesgos.
Cómo ser experto en ciberseguridad y desarrollar una carrera profesional
La pregunta «como ser experto en ciberseguridad» refleja una de las principales dudas de quienes desean incorporarse a este sector. No existe una única ruta válida para todos, porque las personas llegan desde diferentes formaciones y experiencias laborales. Sin embargo, adquirir conocimientos fundamentales y practicar de manera constante constituye una base útil para comenzar.
Una trayectoria sólida suele combinar formación técnica, ejercicios prácticos, comprensión de los riesgos y experiencia progresiva. No es necesario dominar todas las especialidades desde el primer día. De hecho, intentar aprender simultáneamente todas las herramientas puede dificultar la comprensión de los fundamentos que permiten utilizarlas correctamente.
El primer objetivo debería ser comprender cómo funcionan los sistemas que se pretende proteger. Un profesional que conoce redes, sistemas operativos y aplicaciones puede interpretar mejor las alertas, distinguir un comportamiento normal de uno sospechoso y explicar por qué una configuración representa un riesgo.
Después conviene practicar en laboratorios diseñados para el aprendizaje. Las máquinas virtuales, los entornos de prueba y las plataformas educativas permiten estudiar vulnerabilidades sin poner en peligro sistemas ajenos. Estas prácticas deben realizarse en recursos propios o en entornos donde exista autorización expresa.
Qué estudiar para ser experto en ciberseguridad
La búsqueda «que estudiar para ser experto en ciberseguridad» puede conducir a itinerarios académicos muy diferentes. Entre las opciones se encuentran los grados relacionados con informática, ingeniería informática, telecomunicaciones y otras disciplinas tecnológicas. También existen ciclos formativos, cursos especializados, programas de posgrado y certificaciones profesionales.
No todos los puestos exigen exactamente la misma titulación. Algunas empresas valoran una formación universitaria, mientras que otras prestan especial atención a las competencias prácticas, la experiencia y las certificaciones relacionadas con el puesto. Los requisitos concretos dependen del sector, la responsabilidad y las políticas de contratación de cada organización.
Una buena base de aprendizaje debería incluir:
-
Fundamentos de redes, protocolos y comunicaciones.
-
Administración de sistemas Linux y Windows.
-
Conceptos básicos de programación y automatización.
-
Gestión de identidades, permisos y autenticación.
-
Seguridad de aplicaciones y bases de datos.
-
Criptografía y protección de la información.
-
Análisis de registros, detección de incidentes y gestión de riesgos.
La programación no tiene que ser el punto de partida para todos los perfiles, pero aprender Python, Bash o PowerShell puede facilitar la automatización de tareas. Del mismo modo, conocer bases de datos y servicios web ayuda a comprender cómo se producen ciertos errores de configuración y vulnerabilidades.
Qué hay que estudiar para ser experto en ciberseguridad según la especialidad
La expresión «que hay que estudiar para ser experto en ciberseguridad» plantea una cuestión importante: la formación debe ajustarse al trabajo que se quiere realizar.
Para trabajar en un centro de operaciones de seguridad, conocido como SOC, conviene aprender a analizar registros, identificar alertas y comprender los comportamientos habituales de redes y sistemas. En cambio, una persona interesada en las pruebas de penetración necesita profundizar en seguridad web, protocolos, sistemas, scripting y metodologías de evaluación autorizada.
Quienes prefieren la seguridad en la nube deben estudiar identidades, permisos, segmentación de redes, gestión de secretos y configuración de servicios cloud. En auditoría y cumplimiento, la formación necesita incluir metodologías de evaluación, controles, documentación, gestión de riesgos y requisitos legales aplicables.
Una estrategia práctica consiste en elegir una especialidad inicial y desarrollar proyectos relacionados con ella. Por ejemplo, una persona interesada en seguridad de redes puede crear un laboratorio virtual, documentar su configuración, identificar debilidades y proponer medidas correctivas. Un aspirante a auditor puede practicar la elaboración de una matriz de riesgos y un informe con hallazgos ficticios claramente identificados como ejercicio académico.
Este tipo de trabajo permite explicar lo aprendido y demostrar capacidad para aplicar los conocimientos, algo especialmente valioso cuando todavía se tiene poca experiencia profesional.
Cómo ser un experto en ciberseguridad sin experiencia previa
La búsqueda «como ser un experto en ciberseguridad» también puede reflejar la preocupación de quienes no tienen antecedentes en informática. Empezar desde cero requiere paciencia, pero es posible avanzar por etapas sin intentar aprender todas las áreas de golpe.
Una ruta de aprendizaje puede comenzar con redes, sistemas operativos y conceptos básicos de programación. Después se pueden estudiar controles de acceso, vulnerabilidades frecuentes, análisis de registros y fundamentos de respuesta a incidentes. Una vez adquirida esa base, conviene elegir una especialidad y desarrollar prácticas más concretas.
Los primeros proyectos pueden ser sencillos: configurar un entorno de pruebas, revisar los permisos de una máquina virtual, estudiar los registros generados por una aplicación o documentar un procedimiento de respuesta ante un incidente simulado. Lo importante es explicar qué se hizo, qué se observó y qué cambios mejorarían la seguridad.
También resulta útil aprender a redactar informes técnicos claros. Un especialista debe poder comunicar un hallazgo a otros profesionales y, en muchos casos, explicar sus implicaciones a personas sin conocimientos técnicos. La capacidad para traducir un problema complejo en una recomendación comprensible forma parte del trabajo.
La práctica debe mantenerse dentro de límites legales. Las pruebas sobre redes, páginas web o dispositivos ajenos solo deben realizarse con autorización adecuada. Los laboratorios y entornos educativos ofrecen oportunidades para aprender técnicas sin exponer a otras personas a riesgos innecesarios.
Cuánto cobra un experto en ciberseguridad en España
Las búsquedas «cuanto cobra un experto en ciberseguridad» y «cuanto gana un experto en ciberseguridad» reflejan una preocupación habitual entre estudiantes y profesionales que valoran incorporarse al sector. No existe una cifra única, porque los salarios dependen de la especialidad, los años de experiencia, la ubicación, el tamaño de la empresa y la responsabilidad del puesto.
En España, las estimaciones salariales publicadas durante 2026 muestran diferencias importantes entre perfiles iniciales, especialistas experimentados y puestos de responsabilidad. Como referencia orientativa, un profesional júnior puede encontrar ofertas en torno a los 28.000-38.000 euros brutos anuales; los perfiles de nivel intermedio pueden situarse aproximadamente entre 38.000 y 55.000 euros; y algunos especialistas sénior pueden alcanzar rangos de 55.000 a 85.000 euros o superiores.
Estas cifras no constituyen una tarifa oficial ni garantizan que una persona vaya a recibir una remuneración determinada. Algunas posiciones de arquitectura de seguridad, dirección de ciberseguridad o responsabilidad ejecutiva pueden superar esos rangos, especialmente en grandes organizaciones. También existen ofertas con salarios inferiores o superiores según las funciones, el convenio aplicable y el mercado concreto.
Cuánto gana un experto en ciberseguridad según la experiencia
La experiencia suele influir tanto en el salario como en el nivel de autonomía. Un perfil inicial puede encargarse de tareas de supervisión y análisis siguiendo procedimientos definidos. Con el tiempo, puede asumir investigaciones más complejas, diseñar controles, asesorar a otros profesionales o coordinar proyectos.
| Nivel profesional |
Referencia orientativa de salario bruto anual en España |
Responsabilidades habituales |
| Júnior |
28.000-38.000 € |
Supervisión básica, revisión de alertas y tareas técnicas iniciales. |
| Intermedio |
38.000-55.000 € |
Análisis autónomo, administración de controles y resolución de problemas. |
| Sénior |
55.000-85.000 € |
Diseño de soluciones, auditorías complejas y orientación técnica. |
| Especialista o responsable de alto nivel |
Puede superar los 85.000 € |
Arquitectura, dirección de seguridad y gestión de riesgos estratégicos. |
Los importes son aproximados y se refieren al salario bruto anual. El salario neto depende de la situación personal, las retenciones y otras circunstancias fiscales. Además, conviene comparar remuneraciones de puestos con responsabilidades similares y revisar si las ofertas incluyen guardias, disponibilidad fuera de horario, bonus, beneficios o trabajo remoto.
Cuánto cobra un experto en ciberseguridad en España según su especialidad
La remuneración puede variar incluso entre profesionales con años de experiencia similares. Un analista SOC, un auditor técnico, un arquitecto de seguridad y un responsable de ciberseguridad no desempeñan el mismo trabajo ni asumen los mismos riesgos.
Los perfiles especializados en seguridad cloud, respuesta a incidentes, arquitectura o entornos empresariales complejos pueden tener condiciones distintas de las de puestos de supervisión inicial. En posiciones directivas, el salario también puede depender de la responsabilidad presupuestaria, el número de equipos coordinados y la importancia de los sistemas protegidos.
Para interpretar correctamente una oferta, conviene preguntar qué funciones se realizarán, qué autonomía tendrá el puesto y qué experiencia se espera. El título «experto» puede utilizarse de forma diferente entre empresas, por lo que no basta para estimar una remuneración.
Quien compare ofertas debería revisar el salario bruto anual, el número de pagas, las condiciones de disponibilidad, los beneficios y las posibilidades de formación. Una remuneración elevada puede venir acompañada de responsabilidades importantes, mientras que un puesto con menor salario inicial puede ofrecer experiencia valiosa para desarrollar una especialidad demandada.
Experto en ciberseguridad en Málaga
La búsqueda «experto en ciberseguridad málaga» responde al interés por encontrar empleo o contratar servicios profesionales en una ubicación concreta. Málaga reúne empresas tecnológicas, organizaciones de distintos sectores y actividades vinculadas a la transformación digital, aunque las oportunidades y condiciones dependen del perfil y de las ofertas disponibles en cada momento.
Al buscar empleo en la ciudad, es conveniente comparar puestos presenciales, híbridos y remotos. Algunas empresas permiten trabajar desde otra ubicación, mientras que otras requieren asistencia a sus oficinas o disponibilidad para atender incidentes. Esta condición puede ampliar o reducir las opciones disponibles para una persona que vive en Málaga.
Si se desea contratar a un especialista local, conviene aclarar si se necesita asistencia presencial, auditoría puntual, supervisión continua o apoyo ante incidentes. Un profesional independiente puede resultar adecuado para una evaluación concreta, mientras que una organización con infraestructura compleja puede necesitar un equipo con distintas especialidades.
No conviene suponer que el salario o el precio de un servicio será idéntico en todas las ciudades. La experiencia, el alcance del trabajo, las condiciones del contrato y la situación del mercado influyen en la propuesta final.
Empresa experta en ciberseguridad
Una empresa experta en ciberseguridad puede ayudar a evaluar riesgos, proteger sistemas, desarrollar procedimientos y mejorar la capacidad de respuesta ante incidentes. Antes de contratarla, es importante definir el problema que se quiere resolver y comprobar que el proveedor dispone de experiencia adecuada para ese trabajo.
No todas las empresas necesitan una auditoría completa. Una organización puede requerir una revisión de la configuración de sus servicios cloud, mientras que otra necesita evaluar aplicaciones web, revisar el control de accesos o preparar un plan de respuesta ante incidentes.
Al comparar proveedores, conviene prestar atención a los siguientes aspectos:
-
Alcance del servicio: qué sistemas, aplicaciones y procesos se evaluarán.
-
Experiencia demostrable: trabajos similares, competencias del equipo y metodología.
-
Confidencialidad: cómo se protegerá la información durante el proyecto.
-
Autorizaciones y límites: qué pruebas están permitidas y cuáles quedan excluidas.
-
Entregables: informes, recomendaciones, prioridades y evidencias de los hallazgos.
-
Seguimiento: si se incluye una revisión posterior o apoyo para corregir los problemas.
Un informe de auditoría debe ayudar a tomar decisiones. No basta con enumerar vulnerabilidades: conviene explicar su impacto, priorizar la corrección y distinguir entre problemas que necesitan atención inmediata y mejoras que pueden planificarse.
Contratar experto en ciberseguridad sénior para auditoría enterprise
La expresión de búsqueda «contratar experto en ciberseguridad senior auditoría enterprise» suele estar relacionada con organizaciones que necesitan evaluar infraestructuras complejas, sistemas críticos o entornos con numerosas aplicaciones y proveedores.
Una auditoría empresarial puede abarcar redes, identidades, servicios cloud, aplicaciones, bases de datos, políticas de seguridad y procedimientos operativos. Su alcance depende de los objetivos: evaluar la madurez de los controles, investigar una debilidad concreta, preparar una certificación o revisar los riesgos asociados a una transformación tecnológica.
Un profesional sénior puede ayudar a determinar qué pruebas son necesarias, coordinar especialistas y presentar las conclusiones de forma comprensible para los responsables técnicos y de negocio. En proyectos de mayor tamaño, puede ser necesario contar con un equipo que combine competencias en infraestructura, aplicaciones, gestión de riesgos y cumplimiento.
Antes de comenzar, deben definirse las autorizaciones, las ventanas de prueba, los sistemas incluidos y los procedimientos para comunicar hallazgos críticos. Una auditoría bien planificada evita interferencias innecesarias en la actividad empresarial y ayuda a que las recomendaciones puedan aplicarse de forma ordenada.
Abogado experto en ciberseguridad y protección de datos
Un abogado experto en ciberseguridad trabaja con las implicaciones jurídicas de la seguridad digital. Puede asesorar sobre protección de datos personales, contratos tecnológicos, gestión legal de incidentes, obligaciones de notificación y tratamiento de evidencias electrónicas.
Su función es distinta de la de un especialista técnico, aunque ambos perfiles pueden colaborar. El profesional técnico investiga qué ocurrió en un sistema, qué vulnerabilidades existen y qué medidas pueden corregirlas. El abogado analiza las obligaciones aplicables, los riesgos jurídicos y las actuaciones que conviene documentar.
Por ejemplo, si una empresa detecta un acceso no autorizado a información de clientes, puede necesitar determinar cómo se produjo el incidente y qué datos se vieron afectados. Al mismo tiempo, debe evaluar las obligaciones legales relacionadas con la información comprometida, los contratos vigentes y las comunicaciones que puedan ser necesarias.
La necesidad de asesoramiento depende de las circunstancias y de la normativa aplicable. Para una organización que trata información sensible o presta servicios regulados, integrar la perspectiva jurídica en la gestión de seguridad puede ayudar a evitar decisiones improvisadas durante una crisis.
Cómo demostrar experiencia y avanzar profesionalmente
La progresión en ciberseguridad no depende únicamente de los años trabajados. También influyen la capacidad para resolver problemas, la profundidad de los conocimientos y la habilidad para comunicar recomendaciones.
Un portafolio profesional puede incluir ejercicios realizados en laboratorios propios, proyectos de automatización, informes de auditoría simulados y documentación de procedimientos. Es importante explicar el contexto y no presentar ejercicios educativos como trabajos realizados para clientes reales.
Las certificaciones pueden contribuir a demostrar conocimientos, especialmente cuando corresponden a una especialidad concreta. Sin embargo, elegir una certificación solo porque es conocida no garantiza un avance profesional. Conviene valorar su relación con el puesto deseado, el coste, los requisitos previos y las oportunidades de aplicar lo aprendido.
También es recomendable mantenerse actualizado. Las herramientas, las técnicas de ataque y las tecnologías empresariales evolucionan, por lo que estudiar de manera continuada forma parte de la profesión. La mejor estrategia consiste en combinar fundamentos sólidos, práctica legítima, especialización y experiencia documentada.
La ciberseguridad ofrece distintas vías para quienes desean proteger sistemas, desarrollar una carrera técnica o contratar servicios especializados. Comprender las funciones, la formación y los factores salariales ayuda a tomar decisiones más realistas. Tanto si se busca el primer empleo como si se necesita una auditoría empresarial, la elección debe basarse en competencias verificables, necesidades concretas y una evaluación responsable de los riesgos digitales.




Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.