¿Cómo inventar una clave fuerte? ¿Cómo recordarla sin anotarla? ¿Es seguro usar la misma contraseña? ¿Qué hago si la olvido?
Crea contraseñas seguras y fáciles de recordar sin anotarlas en papel mediante técnicas que aprovechan la memoria, las asociaciones visuales y las frases largas para proteger tus cuentas digitales. Recordar una contraseña no debería convertirse en una tarea complicada ni obligarte a utilizar siempre la misma combinación. El verdadero desafío consiste en encontrar un equilibrio entre seguridad y comodidad, especialmente cuando utilizas correos electrónicos, redes sociales, aplicaciones bancarias y plataformas de compras. Una contraseña bien diseñada puede ser extensa, exclusiva y relativamente sencilla de memorizar si utilizas un método adecuado.
Crea contraseñas seguras y fáciles de recordar sin anotarlas en papel
Las contraseñas forman parte de nuestra vida cotidiana. Desde consultar un correo electrónico hasta realizar una transferencia bancaria, prácticamente cualquier actividad digital requiere demostrar nuestra identidad. Sin embargo, muchas personas siguen utilizando combinaciones previsibles porque consideran que una contraseña segura debe contener caracteres imposibles de recordar.
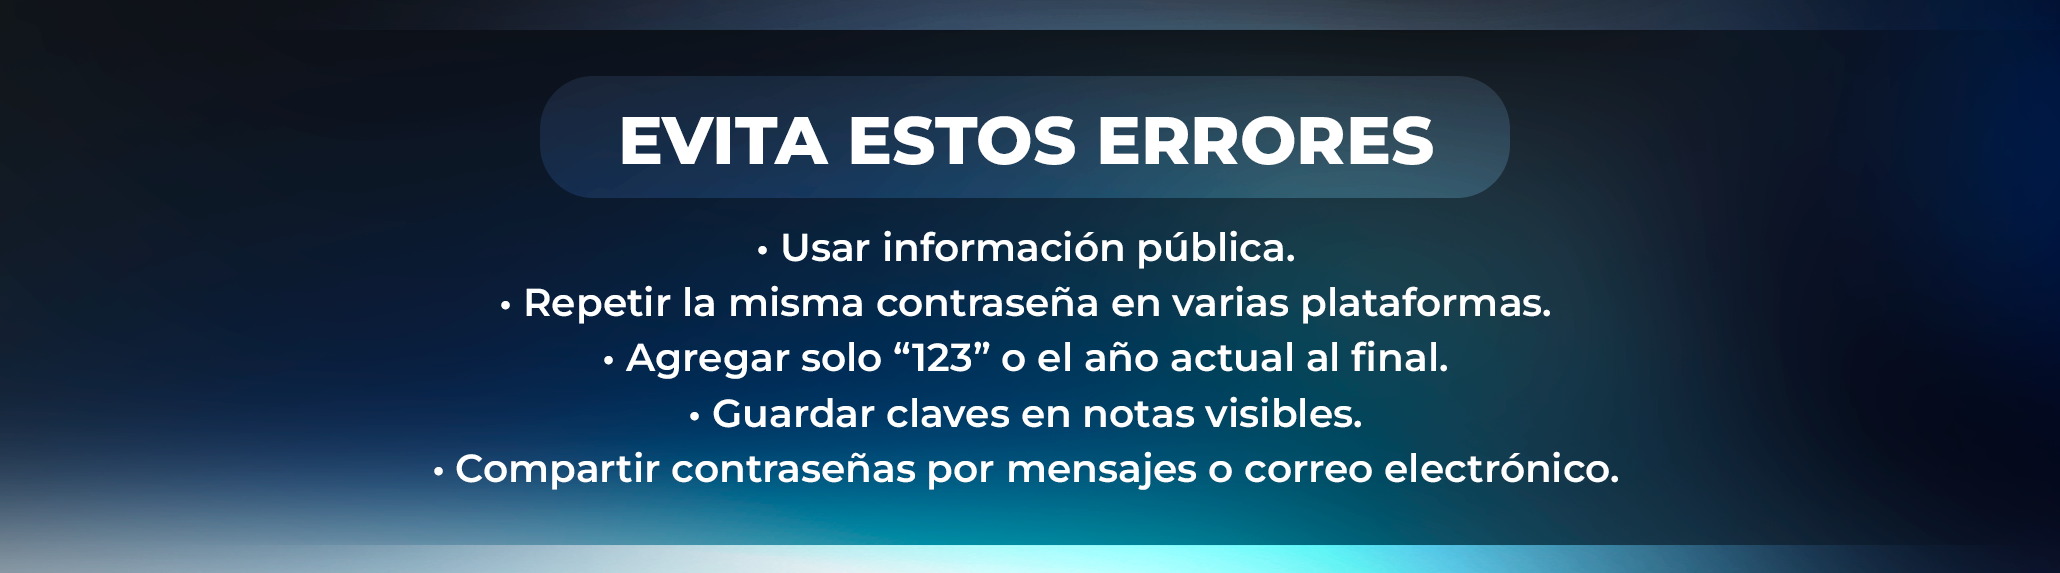
Esta creencia provoca errores frecuentes, como repetir la misma clave en diferentes servicios, utilizar fechas de nacimiento o guardar contraseñas en notas sin protección. Aunque estas soluciones parecen cómodas, pueden facilitar el acceso no autorizado a información personal.
La seguridad de una contraseña no depende exclusivamente de incluir letras mayúsculas, números o símbolos. Su longitud, originalidad y resistencia frente a intentos de adivinación también desempeñan un papel fundamental.
Las recomendaciones actuales del Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) dan especial importancia a la longitud y desaconsejan imponer reglas arbitrarias de composición que lleven a los usuarios a crear patrones previsibles.
Por ejemplo, una combinación corta que sustituye la letra «a» por el símbolo «@» no necesariamente ofrece mejor protección que una frase extensa formada por varias palabras elegidas de manera independiente.
¿Por qué es importante utilizar contraseñas diferentes?
Imagina que tienes una cuenta de correo electrónico, otra en una tienda online y una tercera en una red social. Si utilizas exactamente la misma contraseña en las tres plataformas, una filtración en cualquiera de ellas podría comprometer las demás.
Los ciberdelincuentes pueden probar automáticamente credenciales obtenidas en filtraciones anteriores para intentar acceder a otros servicios. Esta práctica se conoce como credential stuffing o reutilización automatizada de credenciales.
Utilizar contraseñas únicas para cada cuenta reduce considerablemente las consecuencias de una filtración aislada.
También conviene establecer prioridades. El correo electrónico principal merece especial atención porque suele utilizarse para restablecer las contraseñas de otros servicios. Si alguien consigue acceder a esa cuenta, podría intentar recuperar perfiles vinculados a ella.
Por este motivo, memorizar una contraseña principal realmente sólida y utilizar un gestor para las demás suele ser más seguro que intentar recordar decenas de claves mediante pequeñas variaciones de una misma fórmula.
Las características de una contraseña verdaderamente segura
Una contraseña resistente debe reunir varias características que trabajen conjuntamente.
-
Longitud suficiente: las frases extensas dificultan los intentos de adivinación, especialmente cuando sus componentes no siguen patrones comunes.
-
Exclusividad: cada servicio debe utilizar una combinación diferente.
-
Imprevisibilidad: deben evitarse nombres conocidos, fechas personales, secuencias de teclado y expresiones populares.
-
Facilidad de recuperación: una buena técnica de memorización permite recordar la clave sin recurrir continuamente a notas.
-
Privacidad: ninguna contraseña debe compartirse mediante mensajes, correos electrónicos o formularios sospechosos.
El NIST establece en su publicación SP 800-63B-4 un mínimo de 15 caracteres para las contraseñas utilizadas como único factor de autenticación en los sistemas a los que se aplica su normativa. Esta referencia ayuda a comprender por qué una frase larga suele ser preferible a una palabra corta decorada con símbolos.
No obstante, alcanzar una determinada cantidad de caracteres no garantiza automáticamente la seguridad. Una frase famosa de treinta caracteres puede resultar más previsible que una secuencia de palabras seleccionadas aleatoriamente.
Métodos prácticos para crear contraseñas fáciles de memorizar
Una técnica eficaz consiste en transformar información aparentemente complicada en imágenes mentales sencillas. Nuestro cerebro suele recordar mejor una escena particular que una sucesión de caracteres sin significado.
Por ejemplo, resulta más natural imaginar un objeto extraño en un lugar inesperado que memorizar veinte letras elegidas sin ninguna relación. La clave está en utilizar esas asociaciones para recordar combinaciones suficientemente largas e imprevisibles.
Técnica de palabras aleatorias para contraseñas largas
Las frases de contraseña, conocidas como passphrases, pueden construirse combinando varias palabras seleccionadas aleatoriamente.
Considera este ejemplo exclusivamente ilustrativo:
Nube-Tenedor-Rio-Lampara-Cactus
La combinación permite imaginar una nube que sostiene un tenedor sobre un río, mientras ilumina un cactus con una lámpara.
La imagen resulta peculiar y, precisamente por eso, puede facilitar el recuerdo.
Sin embargo, hay una diferencia importante entre inventar una historia y seleccionar palabras aleatoriamente. Cuando elegimos directamente una frase que tiene sentido, podemos introducir patrones lingüísticos previsibles.
Una opción más sólida consiste en seleccionar palabras mediante un procedimiento aleatorio, como una lista extensa preparada para generar frases de contraseña, y después inventar una escena que ayude a recordarlas.
Las cinco palabras del ejemplo no deben utilizarse literalmente como contraseña real, porque ya aparecen publicadas en este artículo.
Método de asociación visual
La memoria visual permite relacionar elementos aparentemente independientes.
Supongamos que necesitas recordar una combinación formada por objetos y lugares. Puedes imaginar una bicicleta sobre una montaña, una taza suspendida en el aire y una puerta situada en medio de un lago.
Cuanto más específica y diferente sea la escena, más fácil puede resultar recordarla.
Para utilizar correctamente esta técnica:
Genera una combinación larga mediante un procedimiento suficientemente imprevisible.
Identifica los elementos que puedes representar mentalmente.
Construye una escena que conserve exactamente su orden.
Repítela mentalmente sin modificar sus componentes.
Comprueba que puedes recuperar la contraseña completa antes de depender de ella.
La asociación visual funciona como una ayuda para la memoria, pero no sustituye la necesidad de utilizar contraseñas exclusivas.
Tampoco debes transformar una única escena en decenas de claves cambiando solamente el nombre de la plataforma. Si alguien descubre la estructura utilizada, podría deducir otras combinaciones.
Técnica de historias personales sin utilizar datos privados
Otra estrategia consiste en crear una narración imaginaria que conecte distintas palabras.
La historia debe ser fácil de visualizar, pero no conviene utilizar información conocida sobre tu vida.
Por ejemplo, sería arriesgado construir una contraseña mediante el nombre de tu mascota, tu ciudad natal y tu año de nacimiento. Estos datos pueden aparecer en redes sociales o documentos públicos.
En cambio, puedes crear una escena completamente ficticia con elementos elegidos al azar.
Una historia extraña no necesita tener relación con experiencias reales para resultar memorable. De hecho, utilizar elementos que nadie podría asociar contigo evita proporcionar pistas adicionales a quien intente adivinar tu contraseña.
Cómo proteger tus contraseñas sin escribirlas en papel
Memorizar una contraseña importante puede ser razonable. Memorizar cincuenta combinaciones largas y únicas, en cambio, resulta poco práctico para la mayoría de las personas.
La solución no consiste en reducir su dificultad ni en repetir pequeñas modificaciones de una misma clave, sino en utilizar herramientas apropiadas para almacenarlas de forma segura.
¿Es mejor memorizar contraseñas o utilizar un gestor?
Ambas estrategias pueden complementarse.
| Método |
Ventaja principal |
Limitación |
| Memorizar una frase larga |
No requiere consultar un registro para recordarla |
Resulta difícil gestionar muchas claves distintas |
| Utilizar un gestor de contraseñas |
Permite generar y almacenar claves exclusivas |
Requiere proteger adecuadamente el acceso al gestor |
| Guardarlas en notas sin cifrar |
Facilita consultarlas |
Puede exponerlas si alguien accede al archivo |
| Reutilizar una contraseña |
Reduce el esfuerzo de memorización |
Una sola filtración puede comprometer varias cuentas |
Para alguien que utiliza numerosos servicios, un gestor de contraseñas confiable suele ofrecer un equilibrio práctico entre seguridad y comodidad.
Estas herramientas pueden generar combinaciones aleatorias extensas, almacenarlas en una bóveda protegida y completar los campos de inicio de sesión cuando corresponde.
Así, solo necesitas recordar una contraseña maestra especialmente sólida, mientras el gestor administra las demás.
Es importante revisar cómo funciona el cifrado, qué opciones de recuperación ofrece la herramienta y si permite activar la autenticación multifactor.
Cómo crear una contraseña maestra memorable
La contraseña maestra protege el acceso a las credenciales almacenadas en el gestor. Por eso merece un tratamiento especial.
Una buena estrategia consiste en utilizar una frase extensa formada por varias palabras independientes elegidas aleatoriamente.
Evita usar citas literarias, refranes, letras de canciones o frases famosas. Aunque sean largas, podrían figurar en diccionarios utilizados durante ataques automatizados.
Después de generar la combinación, puedes crear una asociación mental que te permita reproducirla exactamente.
Durante el aprendizaje, practica recordándola varias veces en momentos diferentes. La repetición espaciada ayuda a consolidar la memoria mejor que escribir la misma secuencia muchas veces de manera consecutiva.
Antes de depender exclusivamente de tu memoria, configura y verifica las opciones legítimas de recuperación del gestor. Perder una contraseña maestra sin disponer de un procedimiento de recuperación puede impedir el acceso a todas las credenciales almacenadas.
¿Es seguro guardar contraseñas en el navegador?
Los navegadores modernos ofrecen funciones para generar, almacenar y completar contraseñas. Estas características pueden resultar útiles para quienes prefieren no instalar una aplicación adicional.
Sin embargo, su seguridad depende de varios factores, entre ellos la protección del dispositivo, el sistema operativo, la cuenta utilizada para sincronizar los datos y la configuración del propio navegador.
Si compartes un ordenador con otras personas, conviene utilizar cuentas de usuario separadas y mantener el dispositivo bloqueado cuando no lo utilizas.
También debes prestar atención a las extensiones instaladas. Una extensión maliciosa o con permisos excesivos puede representar un riesgo para la privacidad.
El almacenamiento integrado en el navegador no elimina la necesidad de proteger la cuenta principal ni de activar mecanismos adicionales de autenticación.
Errores frecuentes al crear contraseñas fáciles de recordar
Algunas prácticas parecen ingeniosas, pero generan combinaciones previsibles.
Uno de los errores más habituales consiste en transformar palabras comunes mediante sustituciones conocidas, como cambiar la letra «o» por el número cero o terminar todas las contraseñas con un signo de exclamación.
Otro problema aparece cuando una persona utiliza la misma base para todos sus servicios y modifica únicamente una parte.
Por ejemplo, añadir el nombre de una tienda a una contraseña habitual no proporciona necesariamente la independencia que debería existir entre las credenciales.
También es recomendable evitar:
-
Secuencias como 123456, abcdef o patrones habituales del teclado.
-
Fechas de nacimiento, aniversarios y números de teléfono.
-
Nombres de familiares, mascotas o equipos deportivos.
-
Contraseñas publicadas como ejemplos en páginas web.
-
Combinaciones reutilizadas entre servicios personales y laborales.
-
Fotografías de contraseñas almacenadas en galerías sincronizadas sin protección adecuada.
Una contraseña difícil de adivinar no tiene por qué resultar difícil de recordar, pero debe evitar asociaciones personales evidentes y estructuras repetitivas.
Cómo recordar contraseñas con repetición espaciada
La repetición espaciada es una técnica de aprendizaje que distribuye los repasos a lo largo del tiempo.
En lugar de repetir una contraseña veinte veces en una sola sesión, puedes practicar su recuperación en distintos momentos, aumentando gradualmente el intervalo.
El ejercicio debe centrarse en recordar la combinación completa, incluyendo el orden exacto de las palabras, las mayúsculas y los separadores utilizados.
Para una contraseña maestra, una práctica razonable consiste en comprobar que puedes escribirla correctamente después de un breve descanso y nuevamente al día siguiente.
Si la contraseña es demasiado complicada de reproducir sin errores, podría ser preferible generar otra frase larga con palabras más fáciles de distinguir.
No necesitas sacrificar longitud para conseguir comodidad. Una secuencia de palabras familiares seleccionadas aleatoriamente puede facilitar la escritura sin hacerla necesariamente previsible.
La importancia de activar la autenticación multifactor
Incluso una contraseña sólida puede quedar expuesta mediante phishing, malware o una filtración de datos.
Por eso conviene activar la autenticación multifactor, conocida como MFA, siempre que el servicio lo permita.
Este sistema añade una comprobación independiente de la contraseña. Dependiendo de la plataforma, puede utilizar aplicaciones de autenticación, llaves físicas de seguridad o métodos integrados en el dispositivo.
Las opciones resistentes al phishing, como las llaves de seguridad compatibles con FIDO2 y determinadas implementaciones de claves de acceso, ofrecen ventajas frente a los códigos que pueden introducirse en sitios fraudulentos.
Los códigos enviados por SMS pueden aportar una barrera adicional, aunque presentan limitaciones relacionadas con ataques a números telefónicos y engaños al usuario.
La prioridad debería situarse en proteger las cuentas más sensibles: correo electrónico principal, banca, almacenamiento en la nube y gestor de contraseñas.
Contraseñas seguras para correo electrónico y redes sociales
El correo electrónico funciona como centro de recuperación de numerosas cuentas. Por eso, su contraseña debe ser exclusiva y suficientemente resistente.
Imagina que alguien obtiene acceso a tu correo y utiliza la función «¿Has olvidado tu contraseña?» de una tienda online. Aunque la contraseña de la tienda sea diferente, el atacante podría intentar restablecerla mediante el mensaje recibido.
Esta relación convierte al correo principal en una cuenta especialmente crítica.
Las redes sociales también merecen atención. Un perfil comprometido puede utilizarse para enviar mensajes fraudulentos a contactos, acceder a información privada o suplantar la identidad del propietario.
Una estrategia práctica consiste en asignar una contraseña aleatoria exclusiva a cada plataforma, activar MFA y revisar periódicamente los dispositivos y sesiones conectados.
Si utilizas un gestor, no necesitas memorizar individualmente todas esas claves.
¿Cada cuánto tiempo debes cambiar tus contraseñas?
Durante años se recomendó cambiar las contraseñas cada treinta, sesenta o noventa días. Sin embargo, las recomendaciones modernas han evolucionado.
Cambiar constantemente una contraseña sin motivo puede provocar que las personas elijan variaciones previsibles o recurran a combinaciones cada vez más sencillas.
Las directrices actuales del NIST desaconsejan exigir cambios periódicos arbitrarios cuando no existe evidencia de compromiso.
Esto no significa que debas conservar una contraseña para siempre independientemente de las circunstancias.
Es conveniente sustituirla cuando:
-
Una plataforma comunica una filtración que puede afectar a tus credenciales.
-
Detectas accesos desconocidos o actividad sospechosa.
-
Has introducido la contraseña en una página posiblemente fraudulenta.
-
Descubres que utilizas la misma clave en varias cuentas.
-
Una herramienta de supervisión fiable identifica la contraseña como comprometida.
Cuando existe una sospecha de robo, el cambio debe realizarse desde un dispositivo confiable y accediendo directamente al sitio oficial.
Qué hacer si olvidas una contraseña importante
Olvidar una contraseña no significa necesariamente que debas perder el acceso a tu cuenta.
La mayoría de los servicios dispone de procedimientos de recuperación mediante métodos previamente registrados.
Antes de necesitar ayuda, comprueba que la dirección de recuperación y los dispositivos autorizados estén actualizados.
También es recomendable conservar los códigos de recuperación de la autenticación multifactor en un lugar seguro, separado de las credenciales principales.
Estos códigos no deben confundirse con la contraseña habitual. Son mecanismos especiales que permiten recuperar el acceso cuando el segundo factor no está disponible.
Si pierdes una contraseña, evita probar numerosas combinaciones impulsivamente, especialmente en servicios que bloquean temporalmente los accesos después de varios intentos.
Utiliza el procedimiento oficial de recuperación y comprueba cuidadosamente la dirección del sitio para evitar páginas fraudulentas.
Contraseñas tradicionales frente a claves de acceso o passkeys
Las claves de acceso, conocidas como passkeys, representan una alternativa cada vez más utilizada a las contraseñas tradicionales.
En lugar de depender de un secreto que debes escribir, utilizan mecanismos criptográficos que permiten autenticarte mediante un dispositivo y una verificación local, como biometría o PIN.
Una ventaja importante es que las implementaciones correctamente diseñadas están vinculadas al servicio legítimo, lo que proporciona resistencia frente a muchos ataques de phishing.
| Característica |
Contraseña tradicional |
Clave de acceso |
| Necesita memorizar una combinación |
Habitualmente sí |
Generalmente no |
| Puede reutilizarse por error |
Sí |
No funciona mediante una contraseña compartida |
| Resistencia al phishing |
Limitada |
Diseñada para ofrecer resistencia al phishing |
| Compatibilidad |
Muy amplia |
Depende del servicio y del dispositivo |
| Recuperación |
Mediante opciones del proveedor |
Depende del ecosistema y método de recuperación |
Aunque las passkeys simplifican el acceso, sigue siendo importante proteger el dispositivo, las cuentas de sincronización y los procedimientos de recuperación.
Cuando una plataforma ofrece esta tecnología, puede ser una alternativa interesante para reducir la dependencia de contraseñas memorizadas.
Cómo comprobar si una contraseña ha sido comprometida
Una contraseña puede parecer compleja y, aun así, estar incluida en una filtración anterior.
Por eso no basta con evaluar visualmente si contiene muchos símbolos o caracteres.
Algunos gestores de contraseñas incorporan funciones que identifican credenciales reutilizadas, débiles o presentes en filtraciones conocidas.
También existen servicios especializados, como Have I Been Pwned, que permiten consultar si una dirección de correo electrónico aparece en determinadas brechas de datos conocidas.
Encontrar tu correo en una filtración no demuestra automáticamente que alguien conozca tu contraseña actual. Es necesario revisar qué información quedó expuesta y qué cuentas podrían estar afectadas.
Si detectas una contraseña comprometida, sustitúyela por otra exclusiva, cierra las sesiones sospechosas cuando sea posible y comprueba los mecanismos de recuperación.
No introduzcas tus contraseñas en páginas desconocidas que prometen evaluar su seguridad.
Una estrategia sencilla para administrar muchas cuentas
Supongamos que utilizas veinte servicios digitales: dos correos electrónicos, tres redes sociales, varias tiendas, aplicaciones de trabajo y plataformas financieras.
Intentar memorizar veinte contraseñas largas puede terminar convirtiéndose en un problema cotidiano.
En cambio, puedes organizar su protección de la siguiente manera:
Selecciona un gestor de contraseñas confiable y configura una frase maestra extensa.
Genera una contraseña aleatoria y única para cada servicio.
Activa la autenticación multifactor en las cuentas que lo permitan.
Revisa las opciones de recuperación del gestor y del correo principal.
Mantén actualizados tus dispositivos, navegadores y aplicaciones.
Comprueba las alertas de seguridad y evita reutilizar contraseñas antiguas.
Esta organización no depende de recordar docenas de claves, sino de proteger correctamente un número reducido de elementos críticos.
También facilita cambiar una contraseña comprometida sin alterar el acceso a las demás plataformas.
Cómo mantener buenos hábitos de seguridad digital
Una contraseña sólida forma parte de una estrategia de protección más amplia.
Puedes utilizar una combinación extensa e imprevisible y, aun así, comprometer tu cuenta si introduces tus datos en una página falsa.
Antes de iniciar sesión, comprueba el dominio y evita acceder mediante enlaces inesperados recibidos por correo electrónico o mensajería.
Las comunicaciones que exigen actuar inmediatamente, amenazan con bloquear una cuenta o solicitan códigos de verificación merecen especial precaución.
También conviene mantener el sistema operativo actualizado, instalar aplicaciones desde fuentes confiables y bloquear los dispositivos cuando no están bajo tu supervisión.
La seguridad no debería depender de un único hábito. Las contraseñas exclusivas, la autenticación multifactor, la protección del dispositivo y la capacidad de reconocer intentos de fraude se refuerzan mutuamente.
Crea contraseñas seguras y fáciles de recordar sin anotarlas en papel aprovechando frases largas, palabras seleccionadas aleatoriamente y asociaciones mentales que faciliten su recuperación. Para gestionar numerosas cuentas, combina una contraseña maestra memorable con un gestor confiable y métodos adicionales de autenticación. La clave está en reducir los patrones previsibles, evitar la reutilización y adoptar prácticas que puedas mantener cómodamente durante años. Una buena protección digital no exige memorizar combinaciones imposibles, sino utilizar herramientas y técnicas adecuadas para que tus credenciales permanezcan privadas, exclusivas y disponibles cuando realmente las necesites.
Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.