


Shadow AI empresarial: Los riesgos ocultos de subir información confidencial a plataformas públicas de IA
El peligro más agudo que genera el uso indiscriminado de herramientas generativas públicas radica en la pérdida del control sobre la información corporativa. Cuando un analista introduce un reporte financiero no publicado, un desarrollador pega bloques de código fuente para depurar errores, o el área legal carga un contrato en revisión dentro de un chat público de inteligencia artificial, existe una alta probabilidad de que esos datos alimenten la base de conocimientos del proveedor del servicio. La consecuente fuga de datos por IA no solo afecta la ventaja competitiva de la firma, sino que desencadena violaciones directas a regulaciones internacionales de protección de datos y normas sectoriales de confidencialidad.
Además de los riesgos de privacidad, la dependencia de servicios externos no auditados introduce fallas de precisión en la toma de decisiones. Las herramientas públicas pueden generar respuestas imprecisas, redactar cláusulas contractuales erróneas o proponer soluciones de código con fallas de seguridad conocidas. Si el personal adopta estos insumos sin la debida verificación ni los filtros de control interno, la empresa queda expuesta a inconsistencias operativas y daños en su reputación de mercado.
Por último, la opacidad en los términos de servicio de muchas plataformas emergentes dificulta rastrear dónde se almacenan o procesan las consultas introducidas. En muchos casos, los datos atraviesan servidores ubicados en jurisdicciones con leyes débiles de protección de la propiedad intelectual. Esto invalida las garantías contractuales que la empresa ofrece a sus propios clientes en materia de custodia de datos, comprometiendo acuerdos comerciales y exponiendo a la firma a disputas legales por incumplimiento de deberes de confidencialidad.


 Modalidad: Online

 Duración: 1500 horas

 Créditos: 60 ECTS
Auditoría de tráfico y herramientas para visibilizar el uso de Shadow AI en la red
Para mitigar una amenaza informática, el primer paso indispensable es obtener visibilidad completa sobre los activos y el tráfico en circulación. Las técnicas de monitoreo tradicionales suelen fallar al detectar plataformas generativas, ya que estas operan mediante protocolos web estándar sobre el puerto 443, camuflándose dentro del tráfico cotidiano. Por este motivo, los equipos de ciberseguridad deben implementar soluciones de Secure Web Gateway (SWG) y agentes Cloud Access Security Broker (CASB) capaces de analizar las firmas de tráfico y las llamadas a API dirigidas a dominios de procesamiento sintético.
El análisis de registros DNS y la inspección profunda de paquetes (DPI) en el firewall corporativo permiten identificar patrones atípicos de subida de archivos hacia servidores externos. Las herramientas modernas de detección automatizada analizan la frecuencia de envío de texto y la carga de documentos en formatos PDF o CSV desde terminales corporativas hacia direcciones IP externas. Estas soluciones generan alertas cuando detectan patrones de interacción consistentes con el uso de asistentes virtuales no catalogados en el inventario oficial de software.
Asimismo, es imprescindible auditar las extensiones de navegador instaladas en los equipos de los usuarios. Muchas herramientas de inteligencia artificial no autorizadas se integran como complementos del navegador web, procesando el contenido de los correos electrónicos, los documentos en la nube y los paneles de administración interna sin levantar sospechas directas en el administrador de tareas del sistema operativo. Mantener un control riguroso de políticas de grupo (GPO) para restringir extensiones no verificadas es una medida técnica elemental y efectiva.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
Creación de una política de uso aceptable de IA que equilibre seguridad y productividad
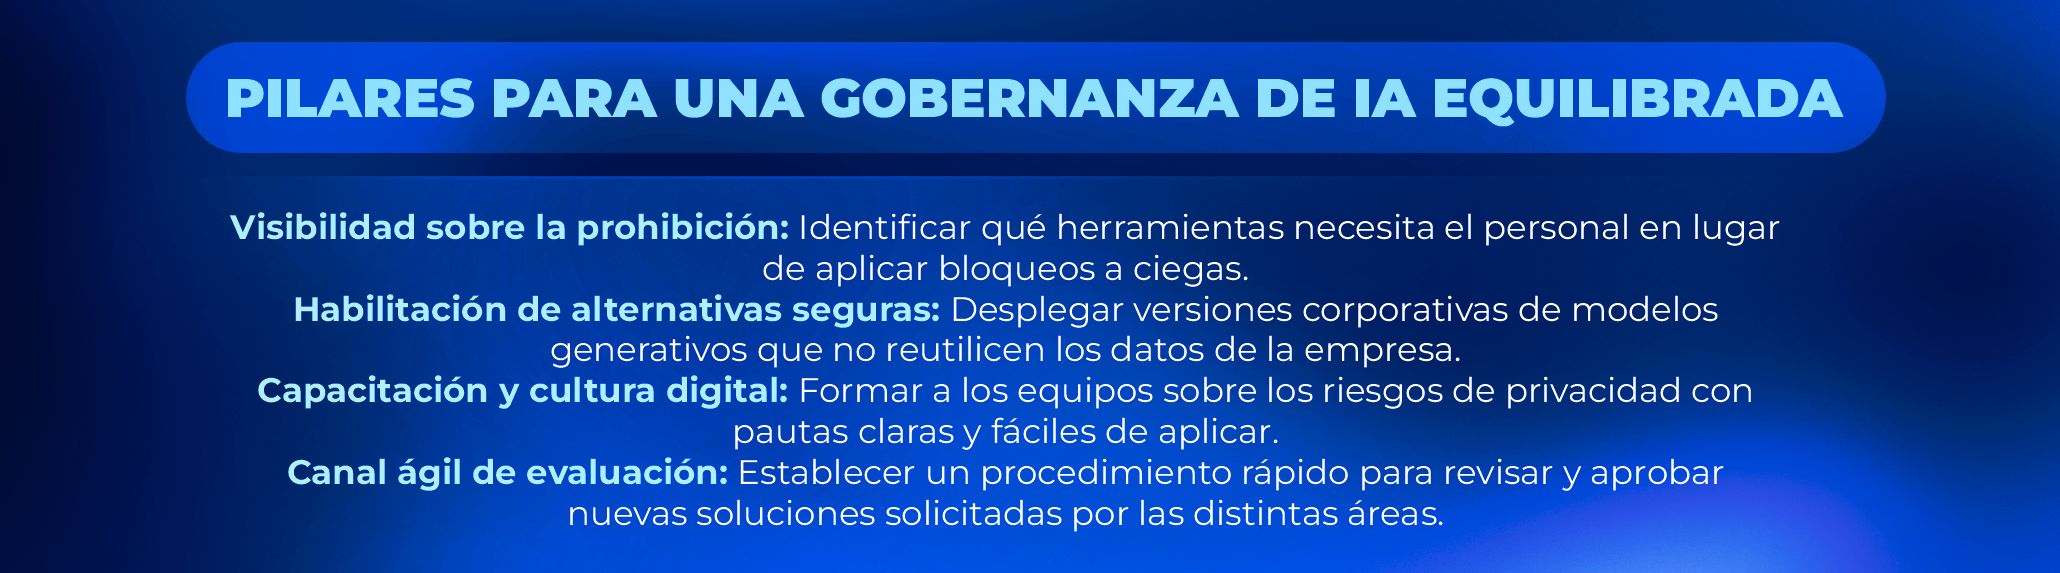
Una estrategia sólida de gobernanza de IA corporativa no debe construirse sobre la prohibición rígida, sino sobre la habilitación segura de capacidades tecnológicas. Las políticas de uso aceptable representan el marco normativo interno que delimita con precisión qué tipo de información puede procesarse mediante herramientas automatizadas y bajo qué condiciones específicas. Este documento debe redactarse en un lenguaje claro, accesible para todos los departamentos y acompañado de jornadas formativas que expliquen las razones detrás de las directrices impuestas.
El desarrollo de esta política debe incluir una clasificación de los datos de la empresa: públicos, internos, confidenciales y restringidos. Por regla general, los datos confidenciales y restringidos no deben interactuar con plataformas públicas que carezcan de acuerdos de procesamiento de datos con cláusulas explícitas que impidan el entrenamiento de modelos externos. Para habilitar la productividad de los equipos, las organizaciones deben desplegar entornos corporativos protegidos donde la confidencialidad esté garantizada a nivel técnico y contractual.
Finalmente, la gobernanza debe prever canales formales de solicitud y evaluación de nuevas herramientas. Si un equipo de trabajo detecta una plataforma capaz de agilizar sus flujos operativos, debe existir un procedimiento fluido de revisión por parte del área de TI y Seguridad. Este enfoque colaborativo fomenta la innovación interna, fortalece la confianza entre los colaboradores y la dirección, y canaliza la adopción tecnológica dentro de un marco de control normativo riguroso.
Cursos Relacionados


Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.