La ciberseguridad y protección de sistemas se encuentra en un punto de inflexión donde los esquemas tradicionales de defensa perimetral han quedado desfasados frente a la complejidad tecnológica actual. Durante años, las arquitecturas informáticas se diseñaron bajo la analogía de la "muralla y el foso": se establecía una frontera rígida entre el exterior e interior de la empresa, asumiendo que cualquier conexión originada dentro del perímetro era segura por naturaleza.
Sin embargo, factores como el trabajo remoto, la adopción acelerada de aplicaciones SaaS, la migración a la nube y el uso masivo de dispositivos móviles terminaron por disolver los límites del perímetro tradicional. En la actualidad, los puntos de acceso están dispersos globalmente y las interacciones informáticas se realizan en entornos que la empresa no controla del todo. Confiar ciegamente en las conexiones internas facilita la propagación ilimitada de código malicioso y la exfiltración de datos tras cualquier vulneración de una única credencial.
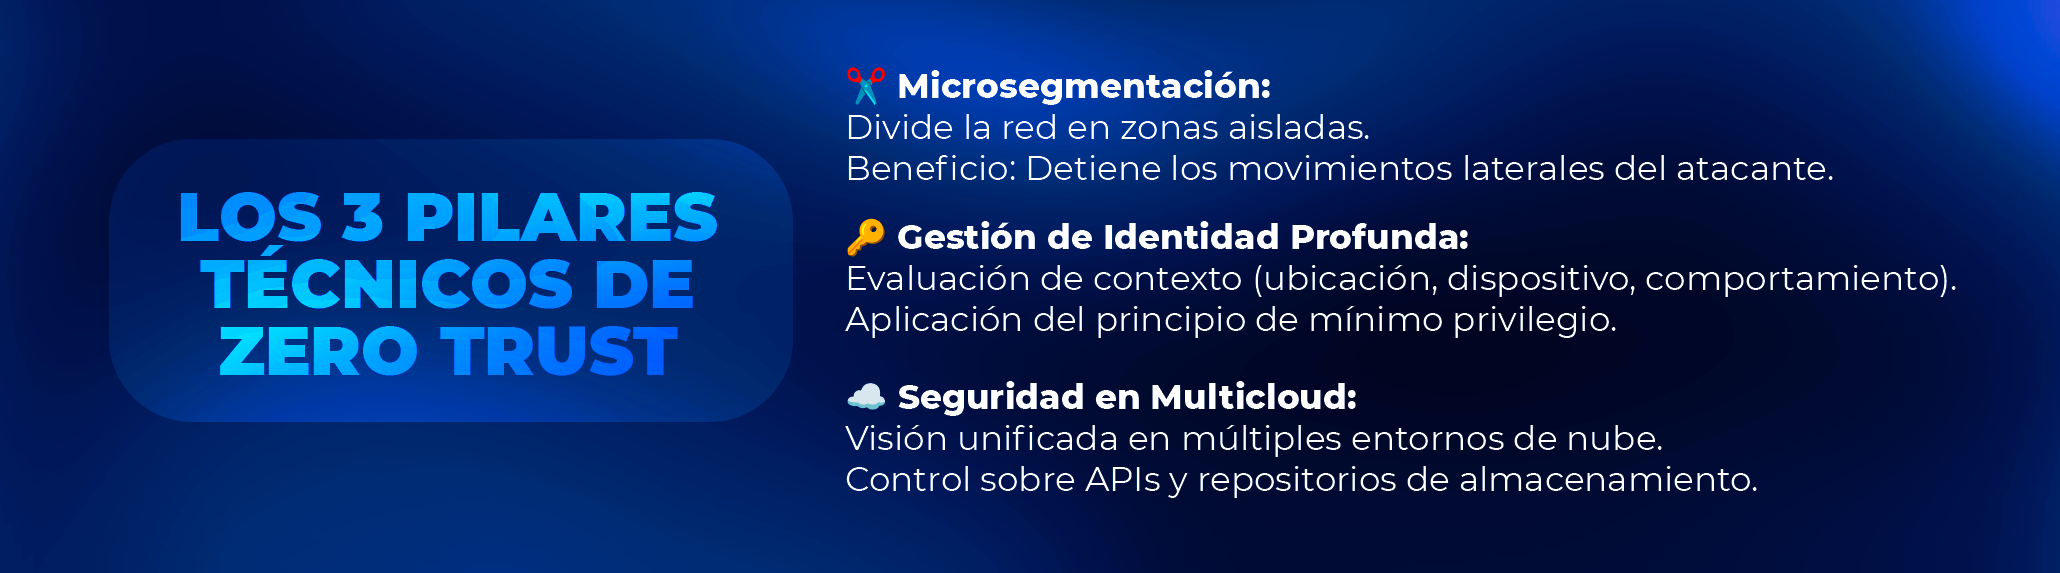
Frente a esta vulnerabilidad estructural, la arquitectura Zero Trust se ha consolidado como el modelo de seguridad esencial para garantizar la resiliencia en infraestructuras críticas. Basado en el axioma "nunca confiar, siempre verificar", este paradigma exige la validación estricta, continua y contextual de cada solicitud de acceso, sin importar si proviene de un dispositivo externo o de una estación de trabajo situada dentro de la propia oficina central. Adoptar este modelo resulta imperativo para salvaguardar la privacidad de la información, mantener la integridad de los procesos y evitar interrupciones en la continuidad operativa.
Ciberseguridad proteccion de datos
Ciberseguridad proteccion de datos representa hoy una de las áreas más sensibles para cualquier organización que gestione información, servicios digitales, dispositivos conectados o infraestructuras tecnológicas. Proteger una empresa ya no consiste únicamente en instalar un antivirus o configurar un cortafuegos. La seguridad moderna exige comprender dónde se encuentran los datos, quién puede acceder a ellos, qué sistemas los procesan, qué riesgos existen y cómo responder cuando un incidente consigue superar las barreras preventivas. Una estrategia madura combina tecnología, procedimientos, formación, control de accesos y capacidad de recuperación para mantener la confidencialidad, integridad y disponibilidad de la información.
¿Qué es ciberseguridad y protección de datos?
¿Qué es ciberseguridad y protección de datos? Aunque ambos conceptos aparecen frecuentemente unidos, no significan exactamente lo mismo. La ciberseguridad se ocupa de proteger sistemas, redes, aplicaciones, dispositivos y servicios digitales frente a ataques, accesos no autorizados, sabotajes, pérdida de información y otras amenazas tecnológicas. La protección de datos, por su parte, se concentra especialmente en el tratamiento adecuado de información personal y en garantizar que su recopilación, almacenamiento, utilización y eliminación se realicen de manera controlada y legítima.
La diferencia puede entenderse mediante un ejemplo sencillo. Una empresa puede disponer de una base de datos de clientes técnicamente muy segura, cifrada y protegida mediante autenticación multifactor. Sin embargo, si almacena información personal que ya no necesita o permite utilizarla para finalidades distintas de aquellas para las que fue recogida, puede existir un problema de protección de datos aunque la infraestructura sea difícil de atacar.
También puede suceder lo contrario. Una organización puede contar con procedimientos de privacidad correctamente definidos, pero mantener servidores desactualizados o contraseñas débiles. En ese caso, la política de protección de datos puede ser adecuada sobre el papel, mientras que la seguridad tecnológica resulta insuficiente.
Por eso ambas disciplinas deben coordinarse.
Una estrategia sólida suele trabajar sobre cuatro preguntas básicas:
- ¿Qué información posee la organización?
- ¿Dónde se encuentra almacenada?
- ¿Quién necesita acceder a ella?
- ¿Qué ocurriría si esa información fuera robada, modificada o dejara de estar disponible?
Responder estas cuestiones obliga a mirar más allá de la tecnología. También intervienen aspectos organizativos, jurídicos y humanos.
El correo electrónico constituye un buen ejemplo. Puede estar protegido mediante filtros antiphishing, autenticación multifactor y sistemas de detección. Aun así, un trabajador puede enviar accidentalmente información confidencial al destinatario equivocado. La seguridad necesita, por tanto, controles técnicos y criterios de uso.
La gestión de datos personales exige además aplicar principios como minimización, control de acceso y conservación limitada. Guardar información “por si algún día hace falta” aumenta innecesariamente la superficie de riesgo. Cuantos más datos conserva una organización, mayores pueden ser las consecuencias de una filtración.
Ciberseguridad y protección de sistemas en organizaciones modernas
Ciberseguridad y protección de sistemas implica defender todos los componentes tecnológicos que permiten que una empresa funcione. Esto incluye ordenadores, servidores, aplicaciones, cuentas de usuario, servicios cloud, redes, teléfonos móviles, sistemas industriales y dispositivos conectados.
La dificultad actual reside en que la infraestructura empresarial ya no se encuentra necesariamente dentro de una única oficina.
Una compañía puede utilizar Microsoft 365 o Google Workspace, almacenar archivos en servicios cloud, disponer de aplicaciones SaaS, permitir teletrabajo, trabajar con proveedores externos y utilizar sistemas alojados en centros de datos de diferentes países.
Esta dispersión modifica la estrategia de seguridad.
Hace años, muchas empresas construían su defensa alrededor del perímetro de red. Los dispositivos internos se consideraban relativamente confiables y se intentaba bloquear las amenazas externas.
Ese enfoque ha perdido eficacia en infraestructuras modernas.
Un trabajador puede conectarse desde su vivienda, un aeropuerto o un hotel. Los datos pueden residir fuera de la red corporativa y una aplicación empresarial puede depender de múltiples servicios externos.
La seguridad debe centrarse entonces en elementos como:
- identidad del usuario;
- dispositivo utilizado;
- nivel de privilegios;
- sensibilidad del recurso;
- contexto de conexión;
- comportamiento observado.
Imaginemos que un empleado del departamento financiero accede normalmente desde Madrid durante horario laboral. Si su cuenta comienza repentinamente a descargar miles de documentos desde otra región durante la madrugada, el sistema debería poder identificar un comportamiento anómalo.
Ese tipo de detección contextual aporta más valor que confiar exclusivamente en una contraseña correcta.
La protección de sistemas también requiere aplicar una idea esencial: reducir privilegios.
Un usuario debería disponer solamente de los accesos que necesita para realizar su trabajo.
Si una cuenta administrativa es comprometida, el atacante puede obtener capacidades mucho mayores que si consigue acceder a un perfil limitado.
La misma lógica debería aplicarse a aplicaciones, servidores y cuentas de servicio.
¿Cuáles son los 3 tipos de ciberseguridad?
¿Cuáles son los 3 tipos de ciberseguridad? No existe una única clasificación universal, porque la ciberseguridad abarca muchas especialidades. Sin embargo, para comprender su estructura de forma práctica pueden distinguirse tres grandes ámbitos: seguridad de redes, seguridad de sistemas y aplicaciones, y seguridad de la información y los datos.
| Área |
Qué protege |
Riesgos habituales |
| Seguridad de redes |
Comunicaciones, conexiones e infraestructura |
Intrusiones, interceptación, movimientos laterales |
| Seguridad de sistemas y aplicaciones |
Equipos, servidores, software y servicios |
Malware, vulnerabilidades, configuraciones inseguras |
| Seguridad de información y datos |
Información empresarial y personal |
Robo, pérdida, manipulación o exposición |
La seguridad de redes controla cómo se comunican los sistemas. Puede incluir segmentación, firewalls, monitorización, VPN, detección de intrusiones y análisis de tráfico.
La seguridad de sistemas y aplicaciones busca reducir vulnerabilidades en servidores, estaciones de trabajo, software y plataformas. Aquí aparecen actividades como actualización de sistemas, gestión de parches, hardening, análisis de vulnerabilidades y desarrollo seguro.
La seguridad de la información se ocupa de proteger los datos independientemente del lugar donde estén almacenados. Incluye cifrado, clasificación, control de acceso, copias de seguridad y políticas de conservación.
Estas tres áreas están relacionadas.
Un archivo confidencial puede estar correctamente cifrado, pero seguir expuesto si un usuario comparte sus credenciales mediante phishing. Del mismo modo, una red puede estar perfectamente segmentada mientras una aplicación web mantiene una vulnerabilidad crítica.
La seguridad debe entenderse como un conjunto de capas complementarias.
¿Qué es la ciberseguridad en sistemas?
¿Qué es la ciberseguridad en sistemas? Se refiere al conjunto de controles destinados a proteger ordenadores, servidores, plataformas, sistemas operativos y otros componentes tecnológicos contra accesos no autorizados, modificaciones maliciosas, interrupciones o pérdida de información.
Uno de los aspectos más importantes es reducir la superficie de ataque.
Un servidor con servicios innecesarios activados presenta más posibles puntos de entrada que otro configurado únicamente con las funciones necesarias.
Por este motivo, los administradores suelen aplicar medidas de endurecimiento o hardening.
Entre ellas pueden encontrarse:
- desactivar servicios innecesarios;
- instalar actualizaciones de seguridad;
- limitar privilegios administrativos;
- aplicar autenticación multifactor;
- registrar eventos;
- utilizar soluciones de protección de endpoints;
- configurar copias de seguridad;
- controlar software autorizado.
La seguridad de sistemas también necesita supervisión.
Un sistema puede estar bien configurado hoy y quedar expuesto mañana si aparece una nueva vulnerabilidad.
La protección no es una configuración que se realiza una vez y se olvida. Requiere mantenimiento, revisión y adaptación.
La protección de datos comienza por saber qué información existe
Muchas organizaciones intentan proteger información sin haber realizado previamente un inventario.
Esta situación genera un problema básico: no puede protegerse adecuadamente aquello cuya existencia se desconoce.
La información puede encontrarse en:
- servidores;
- ordenadores personales;
- correos electrónicos;
- aplicaciones SaaS;
- dispositivos móviles;
- copias de seguridad;
- herramientas colaborativas;
- bases de datos;
- servicios de terceros.
Una estrategia seria debería identificar los datos importantes y clasificarlos según su sensibilidad.
No toda información necesita el mismo nivel de protección.
Una nota pública de marketing no requiere los mismos controles que una base de datos con documentación personal o información financiera.
Una clasificación sencilla podría distinguir entre información pública, interna, confidencial y especialmente sensible.
Esta clasificación facilita definir quién puede acceder a cada tipo de dato y qué medidas deben aplicarse.
Ciberseguridad y protección de datos frente al ransomware
El ransomware representa uno de los ejemplos más claros de la relación entre seguridad de sistemas y protección de información.
Un atacante puede conseguir acceso mediante phishing, credenciales robadas, servicios expuestos o vulnerabilidades.
Una vez dentro, puede intentar ampliar privilegios, desplazarse entre sistemas y cifrar información.
En ataques más sofisticados, los delincuentes extraen previamente los datos y amenazan con publicarlos.
Por tanto, el problema ya no consiste únicamente en recuperar archivos.
También aparece una posible exposición de información confidencial.
Una estrategia frente al ransomware debería trabajar antes del incidente.
Entre las medidas más relevantes destacan:
- copias de seguridad aisladas;
- autenticación multifactor;
- segmentación;
- actualización de sistemas;
- control de privilegios;
- monitorización;
- respuesta ante incidentes;
- formación frente a phishing.
Las copias de seguridad merecen atención especial.
Tener un backup no significa automáticamente poder recuperar la actividad.
La organización debe comprobar periódicamente que las copias funcionan y conocer cuánto tiempo necesita para restaurar los sistemas esenciales.
Un respaldo que nunca se ha probado puede ofrecer una falsa sensación de seguridad.
El factor humano dentro de la seguridad digital
Muchas brechas comienzan con una interacción humana.
Esto no significa que los empleados sean “el problema”. Significa que forman parte del sistema de seguridad y necesitan herramientas y formación adecuadas.
Un correo de phishing moderno puede utilizar información real sobre la empresa, nombres de directivos e incluso conversaciones anteriores.
Por eso, enseñar únicamente a buscar errores ortográficos ya no es suficiente.
La formación debería enseñar comportamientos concretos:
- revisar solicitudes inusuales;
- verificar cambios de cuentas bancarias;
- desconfiar de peticiones urgentes de credenciales;
- evitar reutilizar contraseñas;
- informar rápidamente de incidentes;
- confirmar operaciones sensibles por un canal independiente.
Una organización en la que los empleados temen comunicar un error puede aumentar el impacto de un incidente.
Detectar una acción equivocada durante los primeros minutos permite reaccionar antes.
La cultura de seguridad necesita, por tanto, combinar responsabilidad con facilidad para reportar problemas.
Identidad y acceso: proteger quién puede hacer qué
En muchas infraestructuras modernas, la identidad se ha convertido en uno de los principales perímetros de seguridad.
Un atacante no necesita romper un firewall si consigue unas credenciales válidas.
Por eso, proteger cuentas resulta fundamental.
La autenticación multifactor reduce considerablemente el riesgo asociado al robo de una contraseña, aunque tampoco elimina todos los ataques.
La organización debe revisar también privilegios y cuentas antiguas.
Un trabajador que cambia de departamento puede acumular permisos si nunca se eliminan accesos anteriores.
Este fenómeno, conocido habitualmente como acumulación de privilegios, crea riesgos innecesarios.
Una revisión periódica debería responder:
- ¿Este usuario sigue necesitando esta cuenta?
- ¿Necesita todos estos permisos?
- ¿Dispone de privilegios administrativos?
- ¿Existen cuentas sin responsable?
- ¿Hay usuarios que ya no trabajan en la organización?
Las cuentas de empleados que abandonan la empresa deben desactivarse mediante un proceso coordinado.
Cifrado y protección de la información
El cifrado transforma los datos para impedir que puedan ser interpretados sin la clave correspondiente.
Puede utilizarse tanto en información almacenada como durante su transmisión.
Cuando una persona accede a una página mediante HTTPS, por ejemplo, la comunicación se protege mediante mecanismos criptográficos.
Sin embargo, implementar cifrado no resuelve todos los problemas.
Si un atacante obtiene acceso legítimo mediante una cuenta comprometida, el sistema puede mostrarle los datos descifrados.
La seguridad necesita combinar cifrado con identidad, permisos y supervisión.
También debe existir una gestión adecuada de claves.
Guardar una clave de cifrado junto a los datos que protege puede reducir considerablemente su utilidad.
Protección de sistemas cloud
La migración a la nube introduce ventajas importantes, pero también errores frecuentes.
Uno de ellos consiste en asumir que el proveedor cloud se encarga de toda la seguridad.
En realidad, suele existir un modelo de responsabilidad compartida.
El proveedor protege determinados componentes de infraestructura, mientras que el cliente sigue siendo responsable de aspectos como usuarios, permisos, configuraciones y datos.
Un bucket de almacenamiento configurado como público por error puede exponer información aunque la infraestructura del proveedor sea técnicamente segura.
Por ello, la seguridad cloud requiere revisar:
- identidades;
- roles;
- permisos;
- configuración;
- registros de actividad;
- exposición de servicios;
- cifrado;
- copias de seguridad.
La automatización puede ayudar a detectar configuraciones peligrosas antes de que produzcan un incidente.
Seguridad preventiva, detección y respuesta
Una estrategia madura no puede depender únicamente de evitar ataques.
Ningún sistema ofrece protección absoluta.
Por este motivo, suelen distinguirse tres capacidades:
Prevención. Intenta impedir que el incidente ocurra.
Detección. Busca identificar actividad anómala cuando las barreras preventivas han sido superadas.
Respuesta. Define cómo contener el incidente y recuperar la operación.
Una empresa puede invertir mucho dinero en prevención y seguir teniendo una capacidad de respuesta insuficiente.
Si nadie sabe quién debe actuar cuando aparece un incidente, se pierde tiempo valioso.
Los procedimientos deben definir responsables, canales de comunicación y prioridades.
También conviene realizar simulaciones.
Una empresa puede organizar un ejercicio ficticio de ransomware y plantear preguntas como:
¿Quién toma la decisión de desconectar un servicio?
¿Dónde están las copias?
¿Quién informa a clientes o proveedores?
¿Puede funcionar temporalmente la empresa sin ese sistema?
Estos ejercicios suelen revelar dependencias que no aparecen en documentos teóricos.
Seguridad por capas frente a una única herramienta
Uno de los errores más frecuentes consiste en buscar una solución tecnológica capaz de resolver toda la seguridad.
No existe.
Una empresa puede utilizar un excelente antivirus y seguir siendo vulnerable mediante credenciales comprometidas.
Puede disponer de autenticación multifactor y mantener aplicaciones desactualizadas.
Puede realizar copias de seguridad y permitir permisos excesivos.
La protección eficaz utiliza varias capas.
| Capa |
Ejemplo de control |
| Personas |
Formación y procedimientos |
| Identidad |
MFA y mínimo privilegio |
| Dispositivo |
EDR y actualizaciones |
| Red |
Segmentación y monitorización |
| Aplicación |
Desarrollo seguro |
| Datos |
Cifrado y clasificación |
| Recuperación |
Backups y continuidad |
La utilidad de esta arquitectura aparece cuando falla un control.
Si un empleado introduce accidentalmente su contraseña en una página falsa, la autenticación multifactor puede dificultar el acceso.
Si el atacante consigue superar esa barrera, los permisos limitados pueden reducir su alcance.
Si intenta desplazarse hacia otros sistemas, la segmentación puede impedirlo.
La seguridad por capas busca precisamente evitar que un único fallo permita comprometer toda la organización.
¿Cómo crear una estrategia realista de Ciberseguridad proteccion de datos?
Una estrategia útil debe empezar por el riesgo y no por la compra de herramientas.
El primer paso consiste en identificar activos importantes.
Después deben analizarse las amenazas y vulnerabilidades que pueden afectar a esos activos.
A partir de ahí pueden priorizarse controles.
Una empresa pequeña no necesita necesariamente la misma infraestructura que una multinacional.
Sin embargo, incluso una organización de tamaño reducido puede aplicar buenas prácticas esenciales:
- inventariar sistemas;
- mantener actualizaciones;
- utilizar MFA;
- realizar copias verificadas;
- controlar privilegios;
- formar a trabajadores;
- proteger dispositivos;
- preparar un procedimiento de incidentes.
La prioridad depende del impacto.
Una empresa que almacena grandes cantidades de información personal tendrá unas necesidades distintas de otra que opera maquinaria industrial conectada.
La primera puede concentrarse especialmente en acceso, privacidad y fuga de información. La segunda puede necesitar proteger disponibilidad y continuidad operativa.
La seguridad debe adaptarse al negocio.
Ciberseguridad y protección de sistemas como responsabilidad empresarial
La Ciberseguridad y protección de sistemas ya no puede quedar exclusivamente en manos del departamento informático.
Las decisiones de negocio modifican el riesgo.
Adquirir una nueva aplicación, contratar un proveedor cloud o permitir trabajo remoto son decisiones empresariales con consecuencias de seguridad.
La dirección necesita comprender esas implicaciones.
Esto no significa que un directivo tenga que aprender análisis forense o administración de redes. Debe poder interpretar preguntas como:
- ¿Cuál es nuestro riesgo principal?
- ¿Qué datos serían más perjudiciales si se filtraran?
- ¿Cuánto tiempo podemos operar sin nuestros sistemas?
- ¿Qué proveedores tienen acceso a información crítica?
- ¿Hemos probado nuestra recuperación?
- ¿Qué ocurre si una cuenta administrativa es comprometida?
Estas preguntas conectan ciberseguridad con continuidad, reputación, finanzas y confianza.
La tecnología cambia rápidamente, pero los principios centrales permanecen bastante estables: conocer los activos, limitar accesos, reducir exposición, detectar comportamientos anómalos y preparar la recuperación. Una organización que integra estos principios en sus procesos cotidianos estará mejor preparada que otra que dependa exclusivamente de herramientas compradas después de cada nueva amenaza.


 Modalidad: Online

 Duración: 1500 horas

 Créditos: 60 ECTS


Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.