


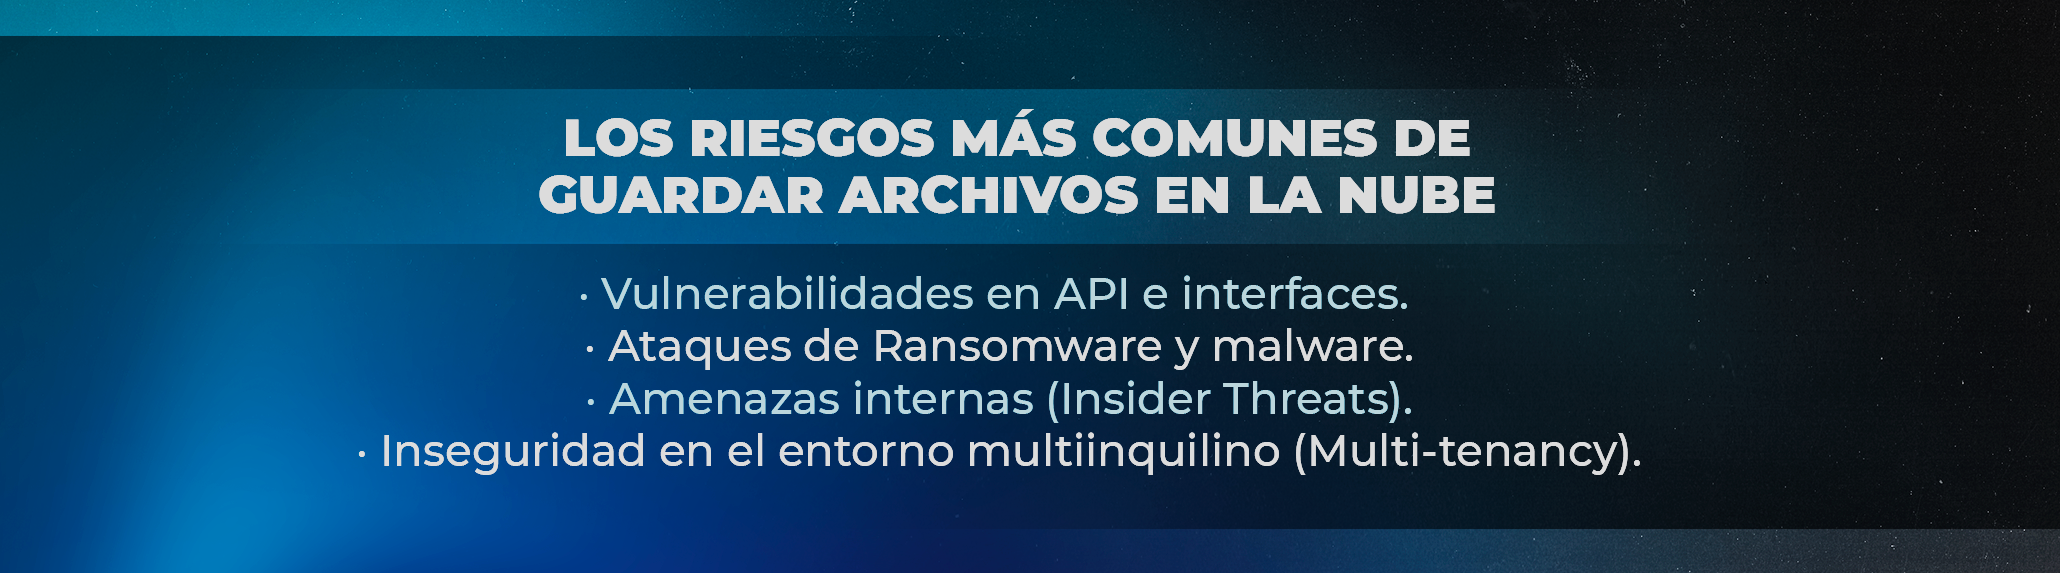
Los riesgos más comunes de guardar archivos en la nube
El almacenamiento remoto descentralizado transforma la superficie de ataque corporativa. Los errores de configuración representan la causa principal de exposición involuntaria de repositorios. Las interfaces de programación (API) sin autenticación fuerte facilitan la exfiltración masiva de activos estratégicos.
Las identidades mal gestionadas permiten el escalamiento no autorizado de privilegios internos. Además, el movimiento lateral de malware compromete servicios compartidos rápidamente. La falta de visibilidad sobre la seguridad en la nube incrementa notablemente estos factores críticos.
El secuestro de datos mediante ransomware afecta entornos híbridos con alto impacto financiero. Asimismo, la suplantación de identidades mediante credenciales robadas debilita las defensas defensivas perimetrales. Comprender estos vectores permite priorizar las inversiones de defensa digital eficazmente.


 Modalidad: Online

 Duración: 1500 horas

 Créditos: 60 ECTS
Configuración de accesos y contraseñas seguras para tu equipo
El principio de menor privilegio debe regir la asignación de accesos corporativos. Implemente arquitecturas Zero Trust para validar continuamente cada solicitud de conexión. Exija autenticación multifactor (MFA) basada en tokens físicos o aplicaciones autenticadoras.
Elimine completamente las contraseñas estáticas en favor de credenciales dinámicas y rotativas. La integración de gestores empresariales previene la reutilización de claves débiles por los empleados. Gestione identidades mediante federación con proveedores centralizados de alta fiabilidad.
Audite periódicamente las cuentas inactivas y los permisos heredados en desuso. Refuerce la protección datos empresa limitando las descargas no autorizadas en dispositivos personales. Establezca políticas claras para el monitoreo de sesiones privilegiadas en tiempo real.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
Ciberseguridad en la nube: Cómo proteger la información confidencial de tu negocio en la práctica
Para consolidar la Ciberseguridad en la nube: Cómo proteger la información confidencial de tu negocio, aplique cifrado robusto. Codifique la información tanto en tránsito como en reposo utilizando claves gestionadas internamente. Ningún tercero debe acceder a las llaves maestras de descifrado corporativo.
Implemente herramientas de prevención de pérdida de datos (DLP) para clasificar archivos confidenciales automáticamente. Estas soluciones bloquean transferencias anómalas según patrones de información altamente sensible. Centralice los registros de eventos mediante plataformas SIEM de última generación.
Realice pruebas de penetración y simulaciones de vulnerabilidades periódicamente en sus entornos. La ciberseguridad corporativa nube requiere evaluaciones continuas para anticipar vectores de explotación avanzados. Automatice parches de seguridad para corregir fallas operativas de forma inmediata.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
Qué hacer en caso de una sospecha de fuga de información
Active el plan de respuesta a incidentes de forma inmediata ante cualquier anomalía. Aísle las cargas de trabajo afectadas para contener el movimiento lateral del atacante. Preserve evidencia forense digital mediante instantáneas de memoria y registros de red intactos.
Revoque credenciales comprometidas y fuerce el restablecimiento global de sesiones activas. Evalúe el alcance del incidente analizando los registros de auditoría del sistema expuesto. Determine qué volúmenes de información clasificada sufrieron exfiltración o modificación no autorizada.
Notifique a las autoridades regulatorias y partes interesadas según la normativa vigente. Ejecute análisis de causa raíz para identificar la brecha técnica explotada originalmente. Refuerce los controles defensivos para prevenir eventos similares en el futuro cercano.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
Cursos Relacionados


Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.