


Cómo funciona este exploit
Al abrir un video infectado, los usuarios ejecutaban involuntariamente una aplicación maliciosa que podía robar datos sensibles, tomar el control del dispositivo o incluso cifrar archivos para extorsionar al usuario.
Este exploit, que funciona en las versiones 10.14.4 y superiores de Telegram para Android, permite a los ciberatacantes diseñar archivos multimedia con una carga útil que se muestra como un vídeo de unos 30 segundos una vez se envía por un chat, canal o grupo, como informan desde ESET.
Una vez descargado este archivo -aunque configurable, ya que Telegram tiene establecida la descarga automática de multimedia por defecto- un mensaje notifica que el vídeo no se puede reproducir y requiere un reproductor externo que es en realidad una aplicación maliciosa.


 Modalidad: Online

 Duración: 1500 horas

 Créditos: 60 ECTS
¿Qué es un exploit de día cero?
Un exploit de día cero es una vulnerabilidad desconocida y no parcheada en un software, hardware o firmware. Es decir, es un fallo de seguridad que ni el desarrollador ni los usuarios conocen, por lo que no existe una solución o parche oficial para corregirlo.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
¿Por qué se llama "día cero"?
El término "día cero" se refiere al hecho de que el desarrollador del software ha tenido "cero días" para conocer la vulnerabilidad y crear un parche. Esto significa que la vulnerabilidad es completamente nueva y no ha sido documentada previamente.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
¿Cómo funciona un exploit de día cero?
Los cibercriminales aprovechan estas vulnerabilidades para infiltrarse en sistemas y redes, robar datos confidenciales, instalar malware o incluso tomar el control completo de un dispositivo. Una vez que descubren una vulnerabilidad de día cero, crean un "exploit" (explotación) que les permite aprovechar esa debilidad.
 Modalidad: Online
Duración: 1500 horas
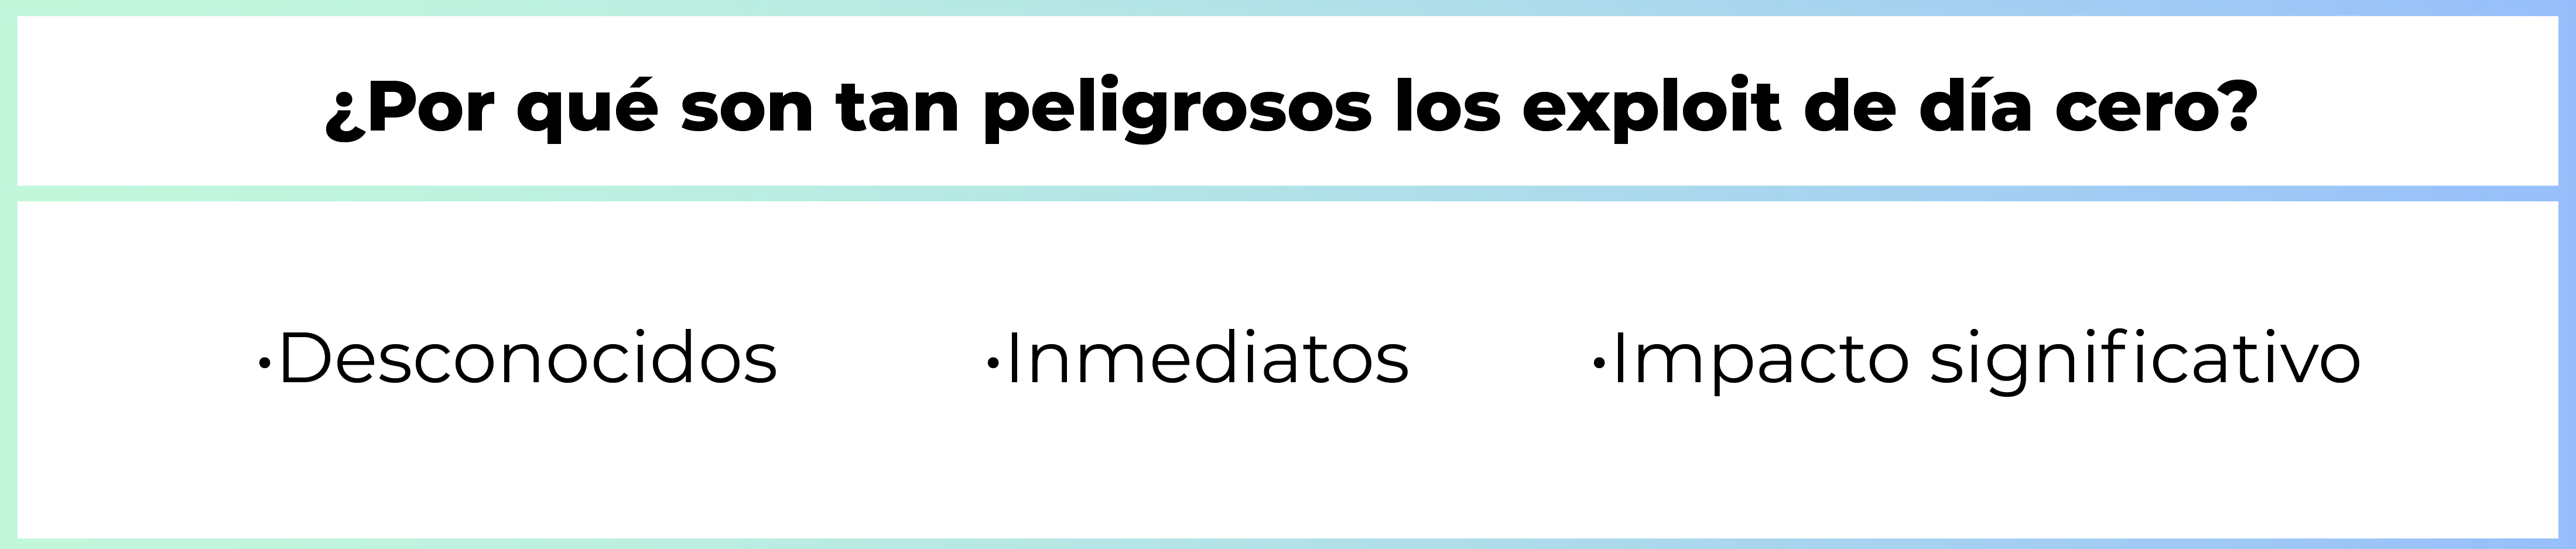
¿Por qué son tan peligrosos?
-
Desconocidos: Al ser desconocidos, no existen defensas previas contra ellos.
-
Inmediatos: Los atacantes pueden explotarlos antes de que se descubran y se creen parches.
- Impacto significativo: Pueden causar daños importantes a individuos, empresas y gobiernos.
 Modalidad: Online
Duración: 100 horas
Telegram le salió al paso
Seguridad Telegram lanzó una actualización el 11 de julio (v0.14.5) que corrige esta vulnerabilidad, después de que ESET les comunicara su descubrimiento.
Los exploits de día cero son una de las mayores amenazas cibernéticas actuales. Debido a su naturaleza, son difíciles de detectar y prevenir. Por ello, es fundamental mantener una buena higiene digital y estar siempre alerta ante posibles ataques.
 Modalidad: Online
Duración: 1500 horas
Créditos: 60 ECTS
Máster Oficial en Dirección de Ciberseguridad de Aicad Business School
El Máster Oficial en Dirección de Ciberseguridad de Aicad Business School es la puerta de entrada al éxito en una de las profesiones más demandadas en la actualidad.
En primer lugar, este programa está altamente diseñado para convertirte en un profesional especialista no solo en los aspectos técnicos de la seguridad informática empresarial, sino también en estratega de exito en el ámbito organizacional.
Asimismo, este programa innovador va más allá del desarrollo de habilidades técnicas, priorizando la comprensión estratégica de la Ciberseguridad.
Como resultado, comprendes análisis de riesgos y amenazas de seguridad en sistemas informáticos. Además, al enfocarse en las tendencias y desafíos del sector, te equipa con conocimientos esenciales para liderar la seguridad informática en el actual entorno empresarial.
Finalmente, te preparas para sobresalir en una profesión en constante evolución y contribuir al robustecimiento de la Ciberseguridad empresarial.
 Modalidad: Online
Duración: 400 horas
Cursos Relacionados


Preguntas frecuentes
¿Qué es un exploit de día cero y por qué se llama así?
Es el aprovechamiento de una vulnerabilidad desconocida y sin parche en un software, hardware o firmware, un fallo que ni el desarrollador ni los usuarios conocen. Se llama de día cero porque el desarrollador ha tenido cero días para crear una solución antes de que se use el ataque.
¿Por qué los exploits de día cero son tan peligrosos?
Porque, al ser desconocidos, no existen defensas previas contra ellos, y los atacantes pueden usarlos antes de que se descubran y se creen parches. Permiten infiltrarse en sistemas y redes, robar datos confidenciales, instalar malware o tomar el control completo de un dispositivo. El daño puede alcanzar a particulares, empresas y gobiernos.
¿Qué es EvilVideo y a quién afectaba?
EvilVideo es el nombre de una vulnerabilidad de Telegram detectada por los investigadores de ESET. Afectaba a la aplicación para Android, en las versiones 10.14.4 y superiores. Permitía a un atacante inyectar código malicioso en el dispositivo enviando archivos multimedia diseñados para explotar el fallo.
¿Cómo engañaba EvilVideo a las víctimas para infectar el móvil?
El archivo malicioso se presentaba en el chat, canal o grupo como un vídeo de unos 30 segundos. Al intentar reproducirlo, un mensaje avisaba de que no se podía ver y de que hacía falta un reproductor externo. Ese reproductor era en realidad una aplicación maliciosa.
La descarga automática de multimedia, que Telegram trae activada por defecto aunque se puede cambiar, facilitaba que el archivo llegara al dispositivo.
¿Qué podía hacer un atacante una vez se ejecutaba la aplicación maliciosa?
Robar datos sensibles, tomar el control del dispositivo o cifrar archivos para extorsionar al usuario. Todo empezaba cuando la víctima, sin saberlo, ejecutaba esa aplicación al abrir el vídeo infectado.
¿Cómo desactivar la descarga automática de archivos en Telegram?
Desde la configuración de la aplicación, en las opciones de descarga automática de imágenes, vídeos y documentos. Desactivarla evita que un archivo malicioso se abra o se ejecute sin que el usuario lo decida.
¿Qué medidas ayudan a protegerse de una vulnerabilidad en una app de mensajería?
- Mantener la aplicación actualizada, porque una actualización puede cerrar el fallo.
- No abrir archivos ni enlaces de contactos desconocidos o que no se esperaban.
- Activar la autenticación de dos factores.
- Usar un software de seguridad de confianza y actualizado.
- Cerrar sesión en los dispositivos compartidos o que no se usan con regularidad.
¿Para qué sirve activar la autenticación de dos factores en Telegram?
Añade una capa extra de seguridad a la cuenta. Quien conozca la contraseña no podrá entrar solo con ella, lo que dificulta el acceso no autorizado.
¿Qué deben hacer las empresas que usan Telegram para comunicarse internamente?
Hay cuatro acciones recomendadas:
- Informar al personal de la vulnerabilidad y de las buenas prácticas de seguridad.
- Revisar las políticas de seguridad para que cubran las aplicaciones de mensajería, incluida la prohibición de compartir archivos confidenciales por plataformas que puedan estar comprometidas.
- Usar herramientas que vigilen el tráfico de red y los archivos enviados por estas aplicaciones.
- Valorar el uso temporal de otras plataformas si el fallo afecta a la continuidad de las operaciones.
¿Cómo solucionó Telegram la vulnerabilidad que ESET detectó?
Publicó una actualización de la aplicación que corrige el fallo, después de que ESET le comunicara su descubrimiento. Mantener Telegram al día es la forma de quedar cubierto.


Déjanos tu comentario
Tu opinión nos ayuda a esforzarnos más para hacer programas con altos estándares de calidad que te ayuden a mejorar profesionalmente.